Description de l’Examen
| examen | code | Durée | Nombre de questions | Coût | Format | Prérequis |
| SPCOR v1.1 | 350-501 | 120 min | Non précisé par Cisco | 400 USD | Examen écrit informatisé | Aucun |

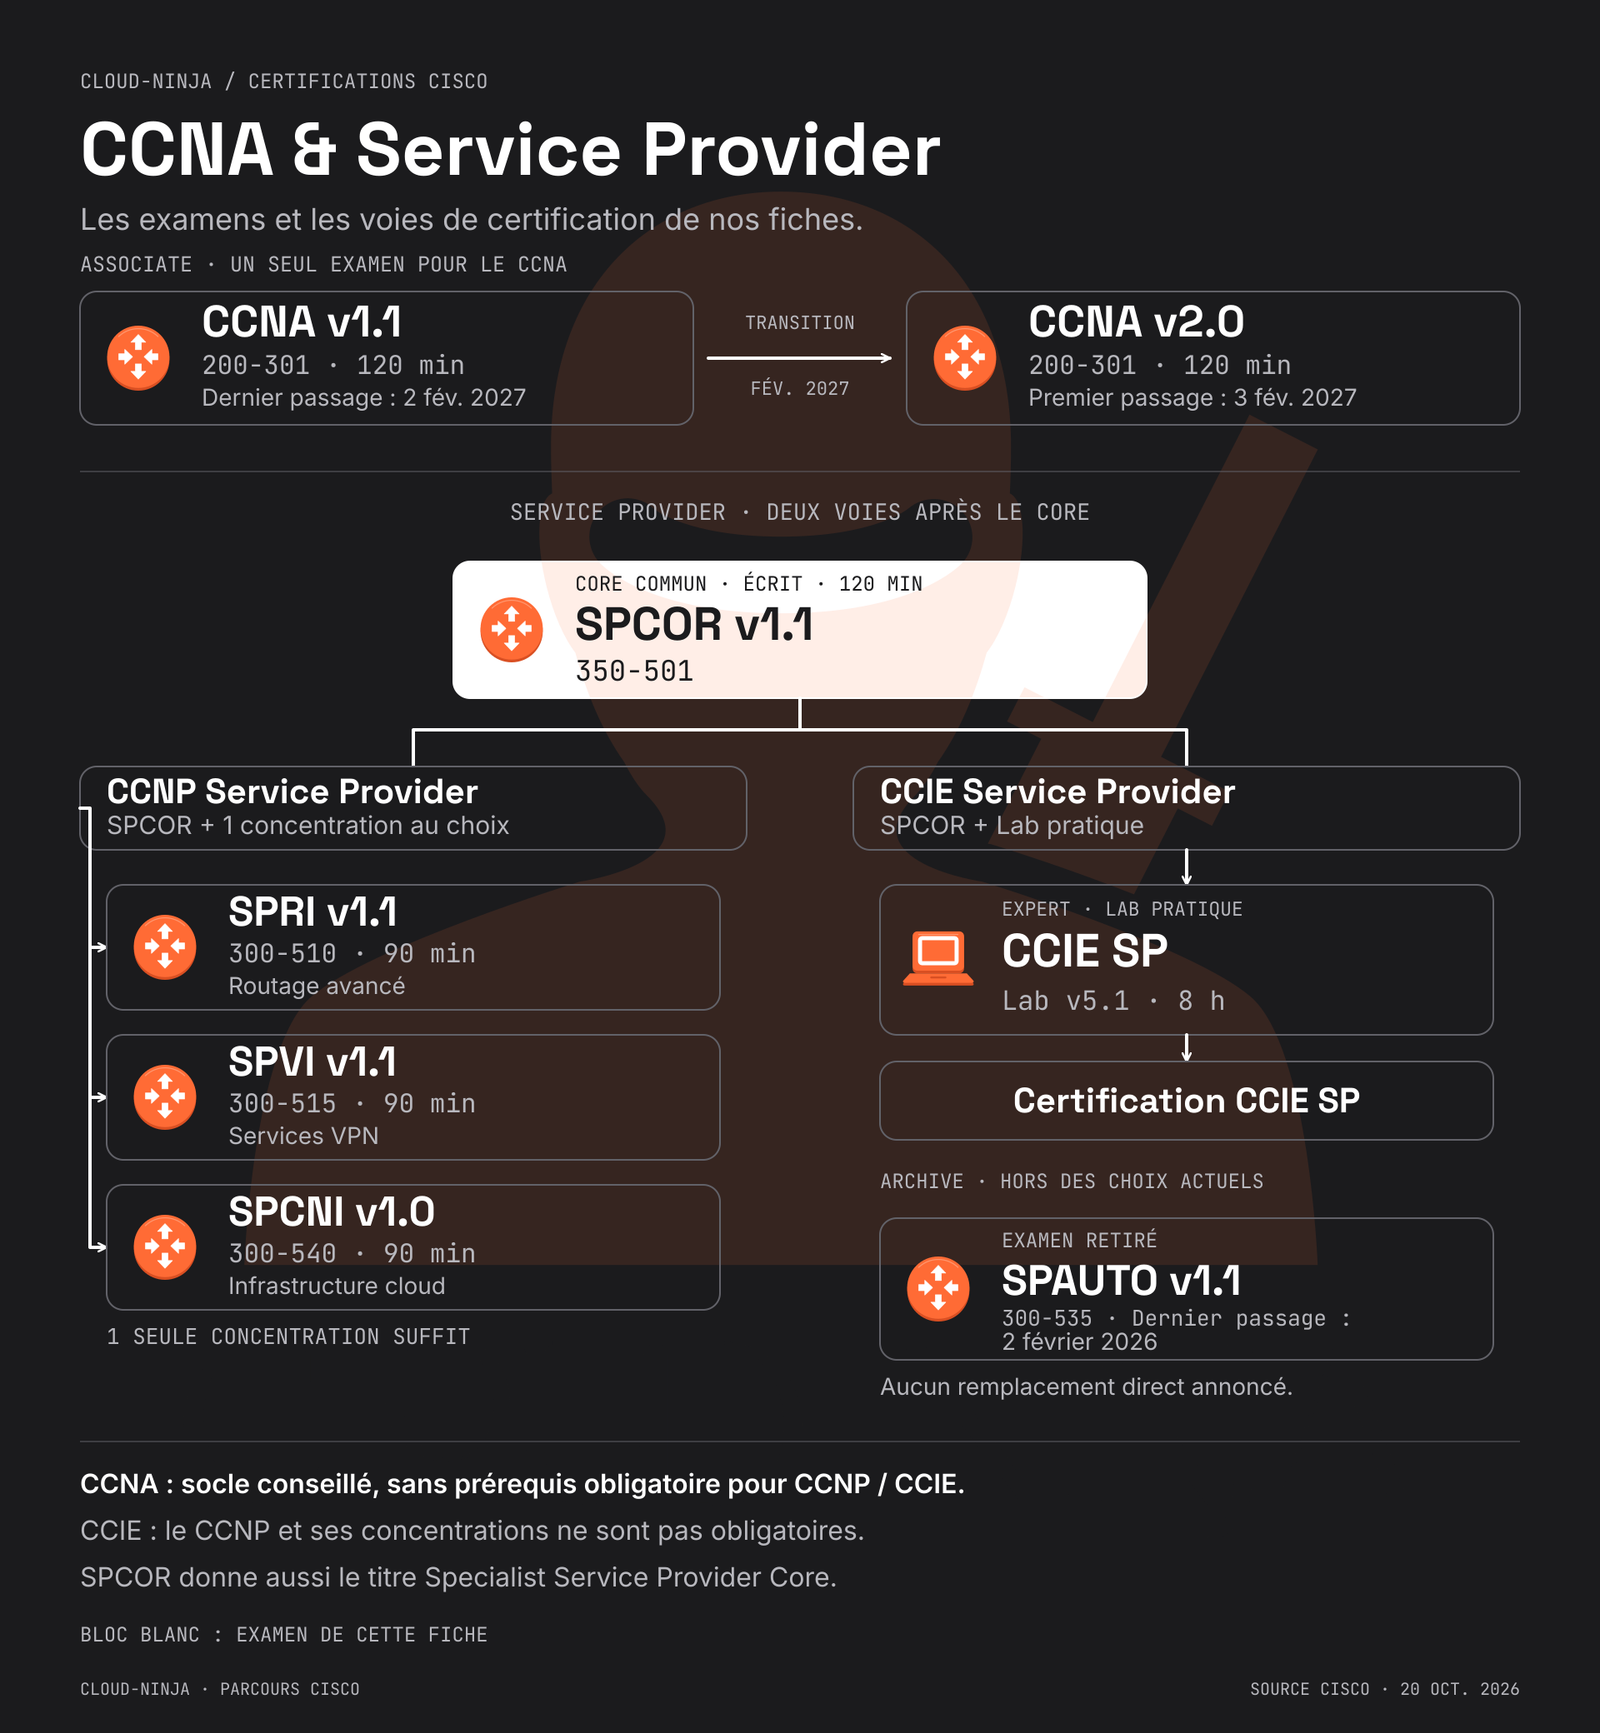
Parcours CCNA : CCNA 200-301 v1.1 (jusqu’au 2 février 2027) · CCNA 200-301 v2.0 (à partir du 3 février 2027) · comparatif v1.1 / v2.0.
Parcours Service Provider : pour le CCNP, réussir SPCOR 350-501 et une concentration au choix : SPRI 300-510, SPVI 300-515, SPCNI 300-540. Pour le CCIE, réussir SPCOR puis le CCIE Service Provider Lab v5.1. Le CCNA et le CCNP ne sont pas des prérequis obligatoires. Guide Service Provider. Comparez aussi les constructeurs dans notre comparatif des certifications Service Provider.
Ancien examen : SPAUTO 300-535 est retiré ; dernier passage le 2 février 2026. Il ne figure plus parmi les concentrations actuelles.
L’examen SPCOR 350-501 v1.1 évalue la mise en œuvre des technologies de cœur de réseau des fournisseurs de services : architecture, services, réseau, automatisation, qualité de service, sécurité et assurance réseau. Il constitue l’examen de base du CCNP Service Provider et l’examen qualificatif du CCIE Service Provider. Sa réussite donne également la certification Cisco Certified Specialist – Service Provider Core. Le cours officiel SPCOR aide à préparer cet examen.
Modalités : 120 minutes, en anglais, sans prérequis formel. Passage en centre Pearson VUE ou à distance sous surveillance OnVUE, sous réserve des conditions d’éligibilité. Le tarif de référence est de 400 USD ; le montant en euros et les taxes sont à confirmer lors de la réservation. Cisco ne précise pas le nombre de questions sur sa fiche officielle. Modalités officielles Cisco et conditions de passage en ligne.
Les sujets suivants constituent les lignes directrices générales du contenu susceptible d’être inclus dans l’examen. Cependant, d’autres sujets connexes peuvent également apparaître dans toute version spécifique de l’examen. Pour mieux refléter le contenu de l’examen et à des fins de clarté, les directives ci-dessous peuvent changer à tout moment sans préavis.
15% – 1.0 Architecture
1.1 Décrire les architectures des fournisseurs de services
- 1.1.a Architectures de cœur de réseau (Metro Ethernet, MPLS, MPLS unifié, SR, SRTE, SRv6)
- 1.1.b Technologies de transport (xDSL, DWDM, DOCSIS, TDM et xPON)
- 1.1.c Mobilité (cœur de réseau paquet, transport xHaul du RAN pour la 5G vRAN et transport ORAN)
- 1.1.d Réseau optique routé
1.2 Décrire l’architecture logicielle réseau Cisco
- 1.2.a IOS
- 1.2.b IOS XE
- 1.2.c IOS XR
1.3 Décrire la virtualisation chez les fournisseurs de services
- 1.3.a Infrastructure de virtualisation des fonctions réseau (NFV)
- 1.3.b Charges de travail des fonctions réseau virtualisées (VNF)
- 1.3.c Conteneurs
- 1.3.d Hébergement d’applications
1.4 Décrire l’architecture de qualité de service (QoS)
- 1.4.a Modèles QoS MPLS (Pipe, Short Pipe et Uniform)
- 1.4.b QoS pour l’ingénierie de trafic MPLS (MAM, RDM, CBTS, PBTS et DS-TE)
- 1.4.c Modèles QoS DiffServ et IntServ
- 1.4.d Frontières de confiance entre les environnements d’entreprise et de fournisseur de services
- 1.4.e Étiquette de flux IPv6
1.5 Configurer et vérifier la sécurité du plan de contrôle
- 1.5.a Techniques de protection du plan de contrôle (LPTS et CoPP)
- 1.5.b Sécurité BGP fondée sur le TTL et authentification des protocoles
- 1.5.c Suppression de préfixes BGP
- 1.5.d Sécurité LDP (authentification et filtrage de l’allocation des étiquettes)
- 1.5.e BGPsec
- 1.5.f BGP FlowSpec
1.6 Décrire la sécurité du plan de gestion
- 1.6.a Traçage de l’origine du trafic (traceback)
- 1.6.b AAA et TACACS
- 1.6.c Sécurité des API REST
- 1.6.d Déni de service distribué (DDoS)
1.7 Implémenter la sécurité du plan de données
- 1.7.a Vérification du chemin inverse unicast (uRPF)
- 1.7.b Listes de contrôle d’accès (ACL)
- 1.7.c Mise en trou noir déclenchée à distance (RTBH)
- 1.7.d MACsec
30% – 2.0 Réseau
2.1 Implémenter IS-IS pour IPv4 et IPv6
- 2.1.a Annonce de routes
- 2.1.b Adressage des zones
- 2.1.c Topologie unique et topologies multiples
- 2.1.d Métriques
2.2 Implémenter OSPFv2 et OSPFv3
- 2.2.a Adjacences entre voisins
- 2.2.b Annonce de routes
- 2.2.c Fonctionnement multi-zone (adressage et types de zones)
- 2.2.d Métriques
2.3 Décrire l’algorithme de sélection de chemin BGP
2.4 Implémenter BGP pour IPv4 et IPv6, en iBGP et eBGP
- 2.4.a Voisins
- 2.4.b Annonce de préfixes
- 2.4.c Familles d’adresses
- 2.4.d Sélection de chemin
- 2.4.e Attributs
- 2.4.f Redistribution
- 2.4.g Chemins additionnels (Add-Path)
- 2.4.h Convergence indépendante des préfixes (PIC)
2.5 Implémenter le langage de politique de routage et les route maps pour BGP, OSPF et IS-IS
2.6 Dépanner les protocoles de routage
- 2.6.a Adjacences entre voisins BGP, OSPF et IS-IS
- 2.6.b Annonce de routes BGP, OSPF et IS-IS
2.7 Décrire la transition vers IPv6 (NAT44, NAT64, CGNAT, MAP-T et DS-Lite)
2.8 Implémenter la haute disponibilité
- 2.8.a Transfert sans interruption (NSF) et redémarrage gracieux
- 2.8.b Routage sans interruption (NSR)
- 2.8.c Détection bidirectionnelle des défaillances (BFD)
- 2.8.d Agrégation de liens
20% – 3.0 MPLS et Segment Routing
3.1 Implémenter MPLS
- 3.1.a Synchronisation LDP
- 3.1.b Protection des sessions LDP
- 3.1.c Voisins LDP
- 3.1.d MPLS unifié
- 3.1.e Exploitation, administration et maintenance MPLS (OAM)
3.2 Décrire l’ingénierie de trafic
- 3.2.a Extensions IS-IS et OSPF
- 3.2.b Fonctionnement de RSVP
- 3.2.c Reroutage rapide (FRR)
3.3 Décrire le routage par segments (Segment Routing)
- 3.3.a Types de segments
- 3.3.b Plan de contrôle du Segment Routing (BGP, OSPF, IS-IS)
- 3.3.c Ingénierie de trafic avec Segment Routing
- 3.3.d Chemin de secours sans boucle indépendant de la topologie (TI-LFA)
- 3.3.e Architectures PCE-PCC
- 3.3.f Algorithme flexible (Flex-Algo)
- 3.3.g SRv6 (localisateur, micro-segment, encapsulation et passerelle d’interfonctionnement)
20% – 4.0 Services
4.1 Décrire les services VPN
- 4.1.a VPN Ethernet (EVPN)
- 4.1.b VPN entre systèmes autonomes (inter-AS)
- 4.1.c Services d’opérateur pour opérateurs (CSC, Carrier Supporting Carrier)
- 4.1.d VPN multicast (mVPN)
4.2 Configurer les VPN de couche 2 (L2VPN) et Carrier Ethernet
- 4.2.a Services Ethernet (E-Line, E-Tree, E-Access, E-LAN)
- 4.2.b IEEE 802.1ad, IEEE 802.1ah et ITU G.8032
- 4.2.c Exploitation, administration et maintenance Ethernet (OAM)
- 4.2.d Manipulation des étiquettes VLAN
4.3 Configurer les VPN de couche 3 (L3VPN)
- 4.3.a VPN au sein d’un même système autonome (intra-AS)
- 4.3.b Services partagés (extranet et Internet)
4.4 Implémenter les services multicast
- 4.4.a PIM (PIM-SM, PIM-SSM, PIM-BIDIR et PIMv6)
- 4.4.b IGMPv1, IGMPv2, IGMPv3 et MLD
4.5 Implémenter les services de qualité de service (QoS)
- 4.5.a Classification et marquage
- 4.5.b Prévention de la congestion, contrôle du trafic (policing) et lissage du trafic (shaping)