Description de l’Examen:
| examen | Version | Durée | Organisation | Coût | Format | Prérequis |
| CCIE SP | Lab v5.1 | 8 heures | 2 modules | 1 600 USD en centre | Design : 3 h DOO : 5 h | SPCOR 350-501 valide |

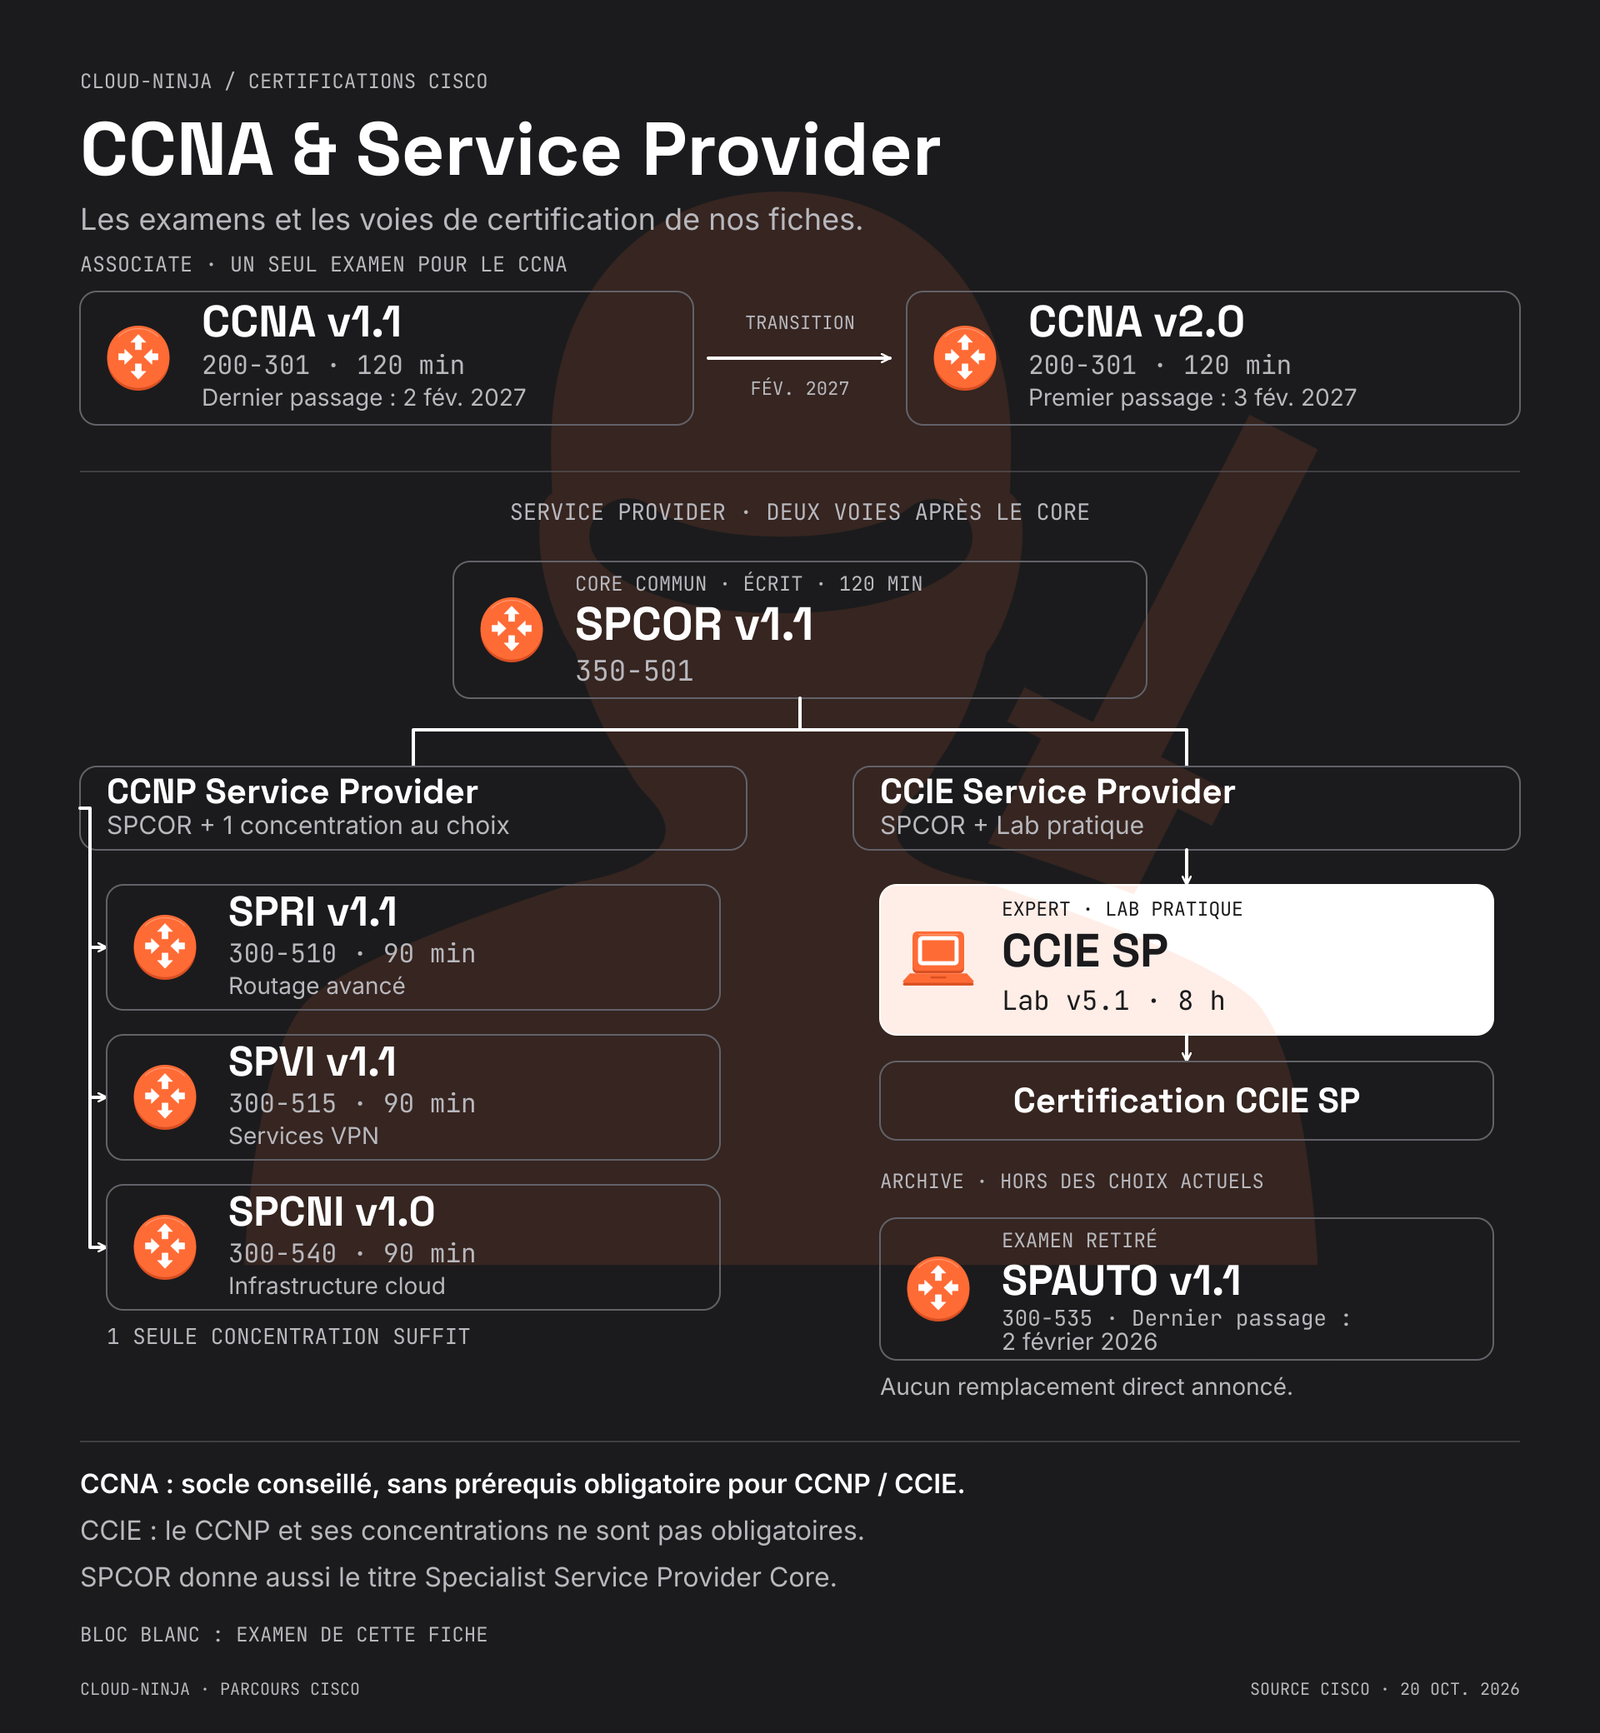
Parcours CCNA : CCNA 200-301 v1.1 (jusqu’au 2 février 2027) · CCNA 200-301 v2.0 (à partir du 3 février 2027) · comparatif v1.1 / v2.0.
Parcours Service Provider : pour le CCNP, réussir SPCOR 350-501 et une concentration au choix : SPRI 300-510, SPVI 300-515, SPCNI 300-540. Pour le CCIE, réussir SPCOR puis le CCIE Service Provider Lab v5.1. Le CCNA et le CCNP ne sont pas des prérequis obligatoires. Guide Service Provider.
Ancien examen : SPAUTO 300-535 est retiré ; dernier passage le 2 février 2026. Il ne figure plus parmi les concentrations actuelles.
L’examen pratique CCIE Service Provider Lab v5.1 dure huit heures. Il évalue la planification, la conception, la mise en œuvre, l’exploitation et l’optimisation de réseaux complexes de fournisseurs de services en double pile IPv4/IPv6. La programmation et l’automatisation font partie intégrante des objectifs. Il faut avoir réussi l’examen de qualification SPCOR 350-501 et réussir le lab dans les trois ans suivant cette réussite ; le CCNP Service Provider n’est pas un prérequis obligatoire.
Modalités : examen en anglais, en présentiel dans un centre Cisco ou lors d’une session mobile Cisco. Le format actuel comporte deux modules successifs à durée fixe : Conception (Design), 3 heures, puis Déploiement, exploitation et optimisation (Deploy, Operate and Optimize), 5 heures. Le premier module évalue la conception à partir de scénarios ; le second porte sur la réalisation et l’exploitation pratique. Le nombre de tâches n’est pas précisé dans le programme officiel. Format officiel du lab CCIE.
Tarif : 1 600 USD hors taxes en centre et pour une session mobile BYOD ; 1 900 USD hors taxes pour une session mobile avec kit Cisco, selon la grille tarifaire officielle. Les sessions, devises et conditions proposées sont à confirmer dans le portail de réservation CCIE. Les règles Cisco précisent la validité de l’examen de qualification et les conditions de passage.
Les sujets suivants constituent les lignes directrices générales du contenu susceptible d’être inclus dans l’examen. Vos connaissances, compétences et aptitudes sur ces sujets seront testées tout au long du cycle de vie complet du réseau, sauf indication contraire explicite dans ce document.
L’examen est à livre fermé : les documents de référence personnels externes ne sont pas autorisés. La documentation Cisco mise à disposition dans l’environnement de l’examen peut être consultée selon les règles du lab. Les politiques Cisco autorisent également un dictionnaire papier après inspection par le surveillant.

25% – 1.0 Routage Core
1.1 Protocoles de routage interne (IGP)
- 1.1.a IS-IS
- 1.1.b OSPFv2 et OSPFv3
- 1.1.c Optimiser le passage à l’échelle et les performances des IGP
1.2 Protocole de routage BGP (Border Gateway Protocol)
- 1.2.a IBGP, EBGP et MP-BGP
- 1.2.b Application des politiques de routage BGP
- 1.2.c Attributs de chemin BGP
- 1.2.d Passage à l’échelle et performances de BGP
- 1.2.e BGP unicast étiqueté (BGP-LU) et BGP à état de liens (BGP-LS)
1.3 Multicast
- 1.3.a Concevoir PIM : PIM-SM, PIM-SSM et BIDIR-PIM
- 1.3.b Concevoir les points de rendez-vous (RP) : Auto-RP, BSR, RP statique, RP anycast et MSDP
- 1.3.c Concevoir IGMP et MLD
- 1.3.d LDP multipoint (mLDP)
- 1.3.e Tree-SID
1.4 Commutation multiprotocole par étiquettes (MPLS)
- 1.4.a Mécanismes de transfert et du plan de contrôle MPLS
- 1.4.b Protocole de distribution d’étiquettes (LDP)
- 1.4.c Passage à l’échelle et performances de LDP
1.5 Ingénierie de trafic MPLS
- 1.5.a Extensions IS-IS et OSPF
- 1.5.b RSVP-TE
- 1.5.c Application des politiques d’ingénierie de trafic MPLS (MPLS TE)
- 1.5.d Attributs des chemins commutés par étiquettes MPLS (LSP)
- 1.5.e Optimiser le passage à l’échelle et les performances de MPLS TE
1.6 Routage par segments (Segment Routing)
- 1.6.a Plan de contrôle Segment Routing avec IS-IS pour IPv4 et IPv6
- 1.6.b Plan de contrôle Segment Routing avec OSPFv2 et OSPFv3
- 1.6.c Segment Routing avec BGP (BGP SR)
- 1.6.d Segment Routing : bloc global d’identifiants de segments (SRGB) et profondeur maximale de la pile d’étiquettes
- 1.6.e Ingénierie de trafic Segment Routing (SR-TE)
- 1.6.f Interfonctionnement LDP/SR et serveur de correspondance Segment Routing (mapping server)
- 1.6.g Technologies PCE et PCEP
- 1.6.h Algorithme flexible (Flex-Algo)
- 1.6.i Localisateur SRv6
- 1.6.j Micro-segment SRv6 (uSID)
- 1.6.k Fonctions d’encapsulation SRv6
- 1.6.l Passerelle d’interfonctionnement SRv6
25% – 2.0 Architectures et Services
2.1 Architecture de l’infrastructure mobile
- 2.1.a Concevoir le transport 5G vRAN et O-RAN
- 2.1.b Concevoir l’architecture de transport de paquets convergés 5G
- 2.1.c Concevoir la distribution d’horloge et la synchronisation
- 2.1.d Concevoir l’informatique en périphérie multi-accès (MEC)
- 2.1.e Concevoir le découpage du réseau de transport en tranches (network slicing)
- 2.1.f Concevoir des clouds hybrides et multiclouds pour les télécommunications
2.2 Architecture optique
- 2.2.a Concevoir un réseau optique routé (RON)
2.3 Architecture MPLS à grande échelle
- 2.3.a MPLS unifié
- 2.3.b Segment Routing multidomaine avec SR-PCE
- 2.3.c Accords de niveau de service (SLA) fondés sur les métriques IGP/TE et des chemins disjoints
2.4 Carrier Ethernet
- 2.4.a E-Line, E-LAN et E-Tree
- 2.4.b VPWS, VPLS et H-VPLS
- 2.4.c EVPN avec raccordement simple et multiple (single-homed et multi-homed)
- 2.4.c.i EVPN-VPWS
- 2.4.c.ii EVPN E-LAN
- 2.4.c.iii EVPN-IRB
- 2.4.d Orientation automatique des services L2VPN vers une politique de Segment Routing
2.5 VPN de couche 3 (L3VPN)
- 2.5.a L3VPN
- 2.5.b Protocoles de routage PE-CE : OSPF et BGP
- 2.5.c Techniques de prévention des boucles dans les environnements à raccordement multiple (multihomed)
- 2.5.d L3VPN entre systèmes autonomes (inter-AS)
- 2.5.e Services partagés, par exemple extranet et accès Internet
- 2.5.f Orientation automatique des services L3VPN vers une politique de Segment Routing
2.6 Service Internet
- 2.6.a Mécanismes de traduction IPv4 : NAT44 et CGNAT
- 2.6.b Mécanismes de traduction IPv6 : NAT64 et MAP-T
- 2.6.c Application des politiques de routage pour l’appairage Internet (peering) et le transit
2.7 VPN multicast
- 2.7.a VPN multicast de nouvelle génération (NG mVPN) : profils 0, 3, 6, 7, 11, 12, 13, 14, 27, 28 et 29
2.8 Qualité de service pour le cœur, la distribution et l’accès
- 2.8.a Classification et marquage
- 2.8.b Gestion de la congestion et ordonnancement
- 2.8.c Évitement de la congestion
- 2.8.d Modèles QoS MPLS : Pipe, Short Pipe et Uniform
- 2.8.e QoS pour l’ingénierie de trafic MPLS : MAM, RDM et PBTS
10% – 3.0 Connectivité d’Accès
3.1 Connectivité des passerelles d’accès haut débit (BNG)
- 3.1.a Concevoir des BNG natifs du cloud (cloud-native)
- 3.1.b Concevoir la séparation des plans de contrôle et utilisateur
3.2 Connectivité de couche 2
- 3.2.a IEEE 802.1ad (Q-in-Q) et ITU G.8032
- 3.2.b Passerelles d’accès Spanning Tree : MST-AG et PVST-AG
- 3.2.c Concevoir et exploiter l’agrégation de liens multichâssis (MC-LAG)
10% – 4.0 Haute Disponibilité et Convergence Rapide
4.1 Haute disponibilité
- 4.1.a Commutation avec état (SSO) et transfert sans interruption (NSF)
- Routage sans interruption (NSR)
- Redémarrage gracieux (GR)
4.2 Routage et convergence rapide
- 4.2.a Convergence des IGP
- 4.2.b Convergence de LDP
- 4.2.c Convergence BGP indépendante des préfixes (BGP-PIC)
- 4.2.d Détection bidirectionnelle des défaillances (BFD)
- 4.2.e Reroutage rapide LFA-FRR : LFA, LFA distant et TI-LFA
- 4.2.f Reroutage rapide MPLS TE (FRR)
10% – 5.0 Sécurité
5.1 Sécurité du plan de contrôle
- 5.1.a Techniques de protection du plan de contrôle : LPTS et CoPP
- 5.1.b Authentification et sécurité des protocoles de routage et de LDP
- 5.1.c Filtrage BGP fondé sur les préfixes et les attributs
- 5.1.d BGP-RPKI : validation du système autonome d’origine
5.2 Sécurité du plan de gestion
- 5.2.a Implémenter et dépanner la gestion des équipements : MPP, SSH et VTY
- 5.2.b Implémenter et dépanner la sécurité de la journalisation et de SNMP
- 5.2.c Implémenter et dépanner l’authentification, l’autorisation et la comptabilisation (AAA)
5.3 Sécurité de l’infrastructure
- 5.3.a Compression des listes de contrôle d’accès (ACL) et groupes d’objets
- 5.3.b Vérification du chemin inverse unicast (uRPF)
- 5.3.c Filtrage par trou noir déclenché à distance (RTBH) et durcissement des routeurs
- 5.3.d BGP FlowSpec
- 5.3.e Certificats TLS et TLS mutuel (mTLS) avec gRPC et gNMI
- 5.3.f Concevoir MACsec
20% – 6.0 Assurance et Automatisation
6.1 Assurance du fonctionnement du réseau (network assurance)
- 6.1.a Syslog et fonctions de journalisation
- 6.1.b Notifications SNMP (traps) et RMON
- 6.1.c NetFlow et IPFIX
- 6.1.d Surveillance des performances du Segment Routing
- 6.1.e Surveillance des performances IP avec TWAMP
- 6.1.f Surveillance des performances avec Y.1731 et Y.1564
6.2 Automatisation du réseau
- 6.2.a Concevoir, déployer et optimiser les paquets de services NSO : modèles YANG, implémentations à base de modèles (templates) et de Python, Fastmap, Reactive Fastmap, pilotes NED CLI, pilotes NED NETCONF et intégration de NSO avec les systèmes de niveau supérieur (northbound) au moyen de RESTCONF
- 6.2.b Concevoir et déployer des modèles de télémétrie pilotée par les modèles (model-driven) sur les équipements XR : modèles YANG, gRPC, gNMI, GPB et architecture de configuration des équipements et de collecte
- 6.2.c Déployer et optimiser des playbooks Ansible et des scripts Python interagissant avec NSO et les équipements IOS XE et IOS XR
- 6.2.d Hébergement d’applications IOS XR avec des applications natives et des applications en conteneurs
- 6.2.e Provisionnement automatique sécurisé (Secure ZTP)
Programme officiel Cisco CCIE Service Provider Lab v5.1 (PDF, 2023)


