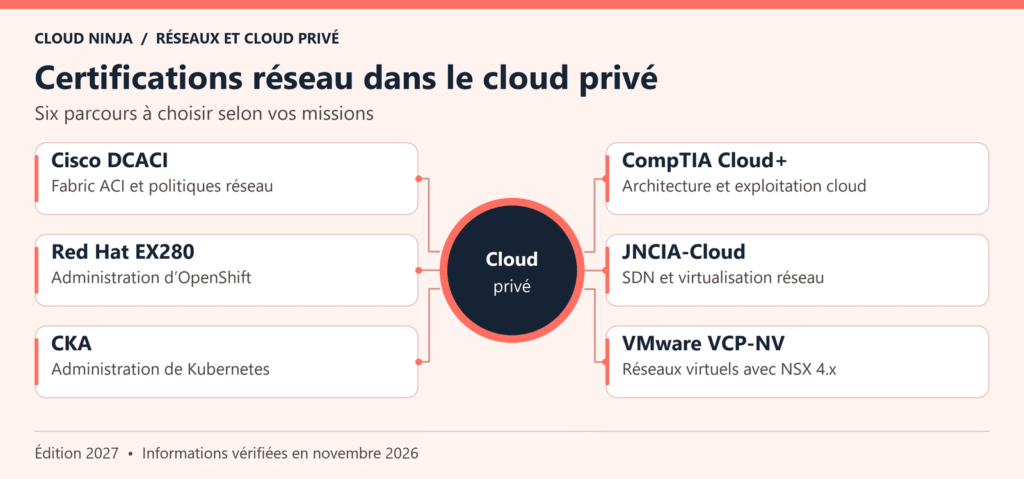
Choisissez votre certification réseau dans le cloud privé selon ce que vous voulez administrer. Cisco DCACI cible le fabric du data center, VMware NSX la virtualisation réseau et CKA ou Red Hat EX280 les plateformes de conteneurs. CompTIA Cloud+ et JNCIA-Cloud couvrent des bases plus larges, avec des objectifs différents.
Édition 2027, informations vérifiées en novembre 2026. Les codes, les tarifs et les versions disponibles peuvent évoluer avant votre session. Consultez la fiche de l’examen et le prix affiché pour votre pays avant de réserver.
Quel parcours selon vos missions ?
Un cloud privé est réservé à une seule organisation. Il peut être exploité dans son propre data center ou hébergé chez un prestataire. La mise en commun des ressources et leur allocation à la demande font partie des caractéristiques du cloud. Ce modèle facilite l’application de règles propres à l’organisation, avec des responsabilités concrètes en matière de sécurité et de continuité. Une segmentation mal conçue, une sauvegarde jamais restaurée ou un lien saturé restent des risques. Définition du cloud computing par le NIST.
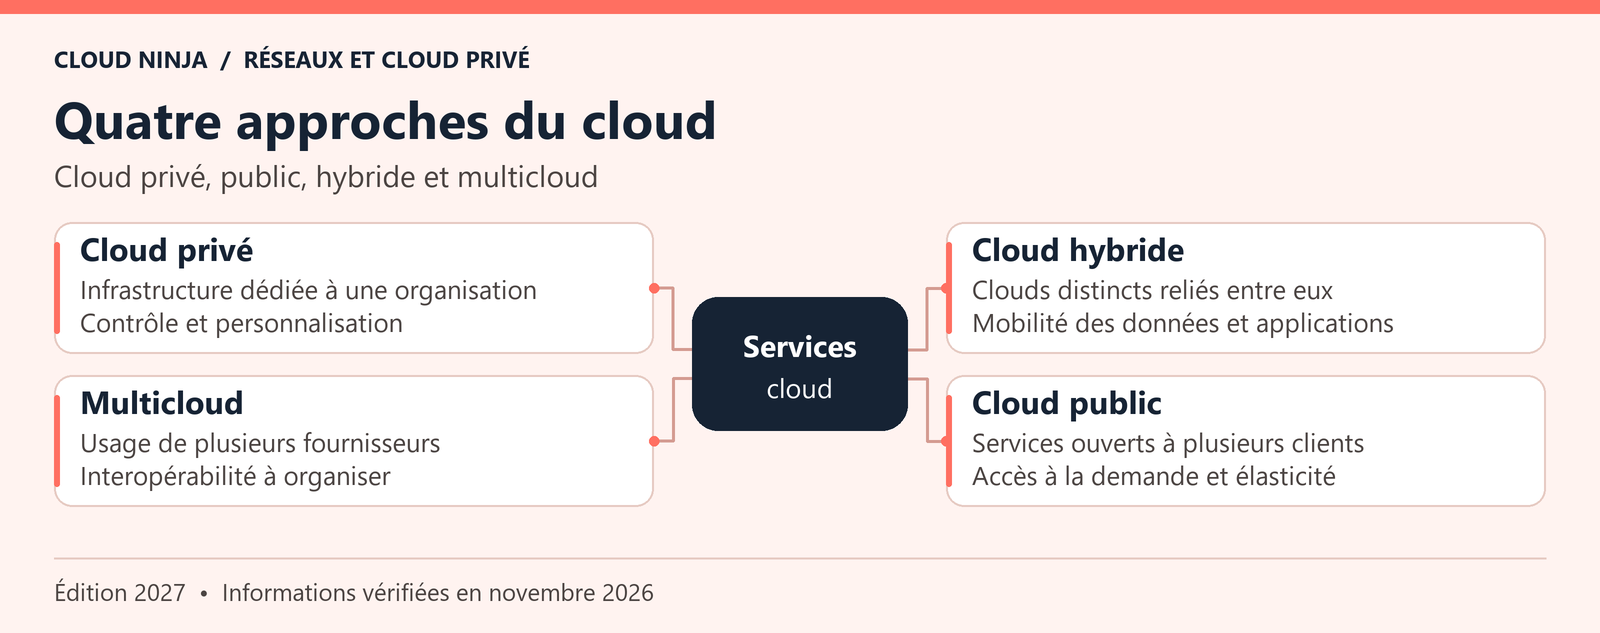
Lire le schéma en texte : Quatre approches du cloud
- Cloud privé. Infrastructure dédiée à une organisation. Contrôle et personnalisation.
- Multicloud. Usage de plusieurs fournisseurs. Interopérabilité à organiser.
- Cloud hybride. Clouds distincts reliés entre eux. Mobilité des données et applications.
- Cloud public. Services ouverts à plusieurs clients. Accès à la demande et élasticité.
- Fabric du data center. Vous déployez des liens, des politiques de connectivité et des accès externes. Si l’environnement utilise Cisco ACI, choisissez DCACI.
- Réseau des machines virtuelles. Vous exploitez les segments, les passerelles, les politiques de sécurité et la connectivité entre réseaux virtuels et physiques. Si le parc est sous NSX, comparez VCP-NV et les options VCF en fonction de la version déployée.
- Réseau des conteneurs. Vous diagnostiquez la communication entre Pods, l’exposition des services et les accès entre espaces de noms. Choisissez CKA pour Kubernetes ou EX280 pour OpenShift.
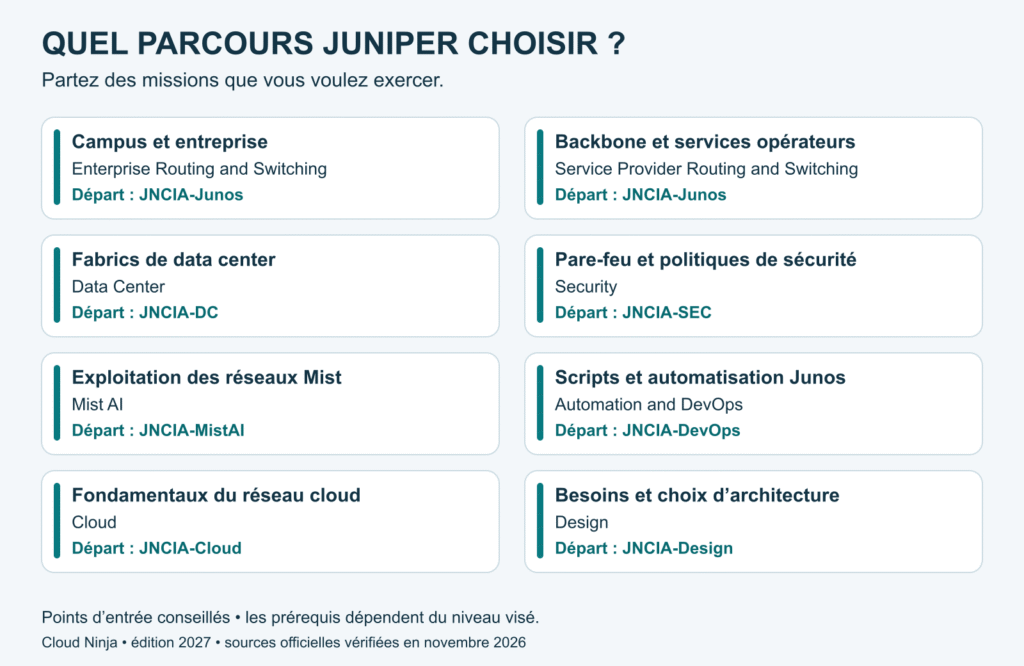
Pour élargir vos bases, choisissez Cloud+ si vous visez l’exploitation cloud généraliste ou JNCIA-Cloud si votre priorité est le SDN et la virtualisation réseau dans le parcours Juniper. Pour les réseaux et services managés des hyperscalers, consultez notre guide des certifications réseau et sécurité cloud public.
Comparatif des examens et des tarifs
Les prix en USD sont des références fournisseur ou des tarifs de bons d’examen. Vérifiez les taxes, la devise et le montant à payer pour votre session. Les cours et laboratoires peuvent être facturés séparément.
| Certification et examen | Format et durée | Langue | Tarif de référence |
|---|---|---|---|
| CompTIA Cloud+ CV0-004 | 90 min, jusqu’à 90 questions, choix multiples et mises en situation | À confirmer à la réservation | Selon le pays |
| JNCIA-Cloud JN0-214 | 90 min, 65 QCM | Anglais | 200 USD (bon Associate) |
| VMware VCP-NV 2V0-41.24 | 135 min, questions et interactions surveillées | Anglais | 250 USD |
| Certified Kubernetes Administrator CKA | 2 h, tâches pratiques en ligne | Selon les options de la session | 445 USD |
| Red Hat Certified System Administrator in OpenShift EX280 | Épreuve pratique, durée à confirmer pour la session | Selon la session | Selon le pays et la modalité |
| Cisco Certified Specialist: Data Center ACI Implementation 300-620 DCACI | 90 min, examen surveillé | Anglais | 300 USD |
Ce que valident les six certifications
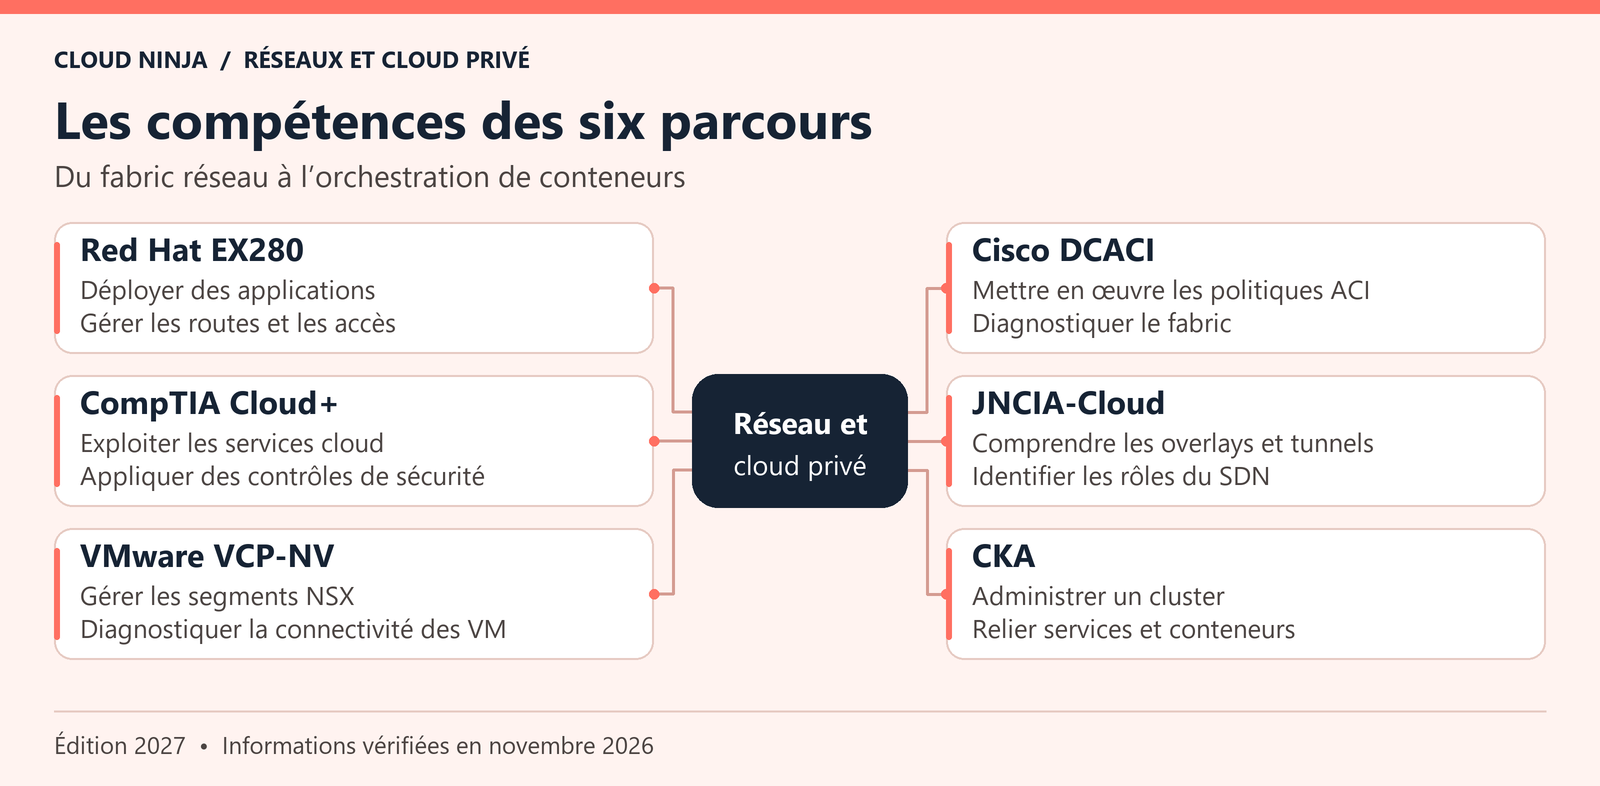
Lire le schéma en texte : Les compétences des six parcours
- Red Hat EX280. Déployer des applications et gérer les routes et les accès.
- CompTIA Cloud+. Exploiter les services cloud et appliquer des contrôles de sécurité.
- VMware VCP-NV. Gérer les segments NSX et diagnostiquer la connectivité des VM.
- Cisco DCACI. Mettre en œuvre les politiques ACI et diagnostiquer le fabric.
- JNCIA-Cloud. Comprendre les overlays, les tunnels et les rôles du SDN.
- CKA. Administrer un cluster et relier les services et les conteneurs.
CompTIA Cloud+ (CV0-004) pour l’exploitation cloud
Cloud+ relie architecture, déploiement, exploitation, sécurité, DevOps et dépannage. Le volet réseau traite notamment des sous-réseaux, du routage, des équilibreurs et de la connectivité publique ou privée. CompTIA recommande deux à trois ans d’expérience pratique en administration système ou en ingénierie cloud, ainsi que les connaissances de Network+ et Server+ ou l’équivalent. Préparez-vous aussi aux mises en situation. Objectifs et modalités CompTIA Cloud+ CV0-004.
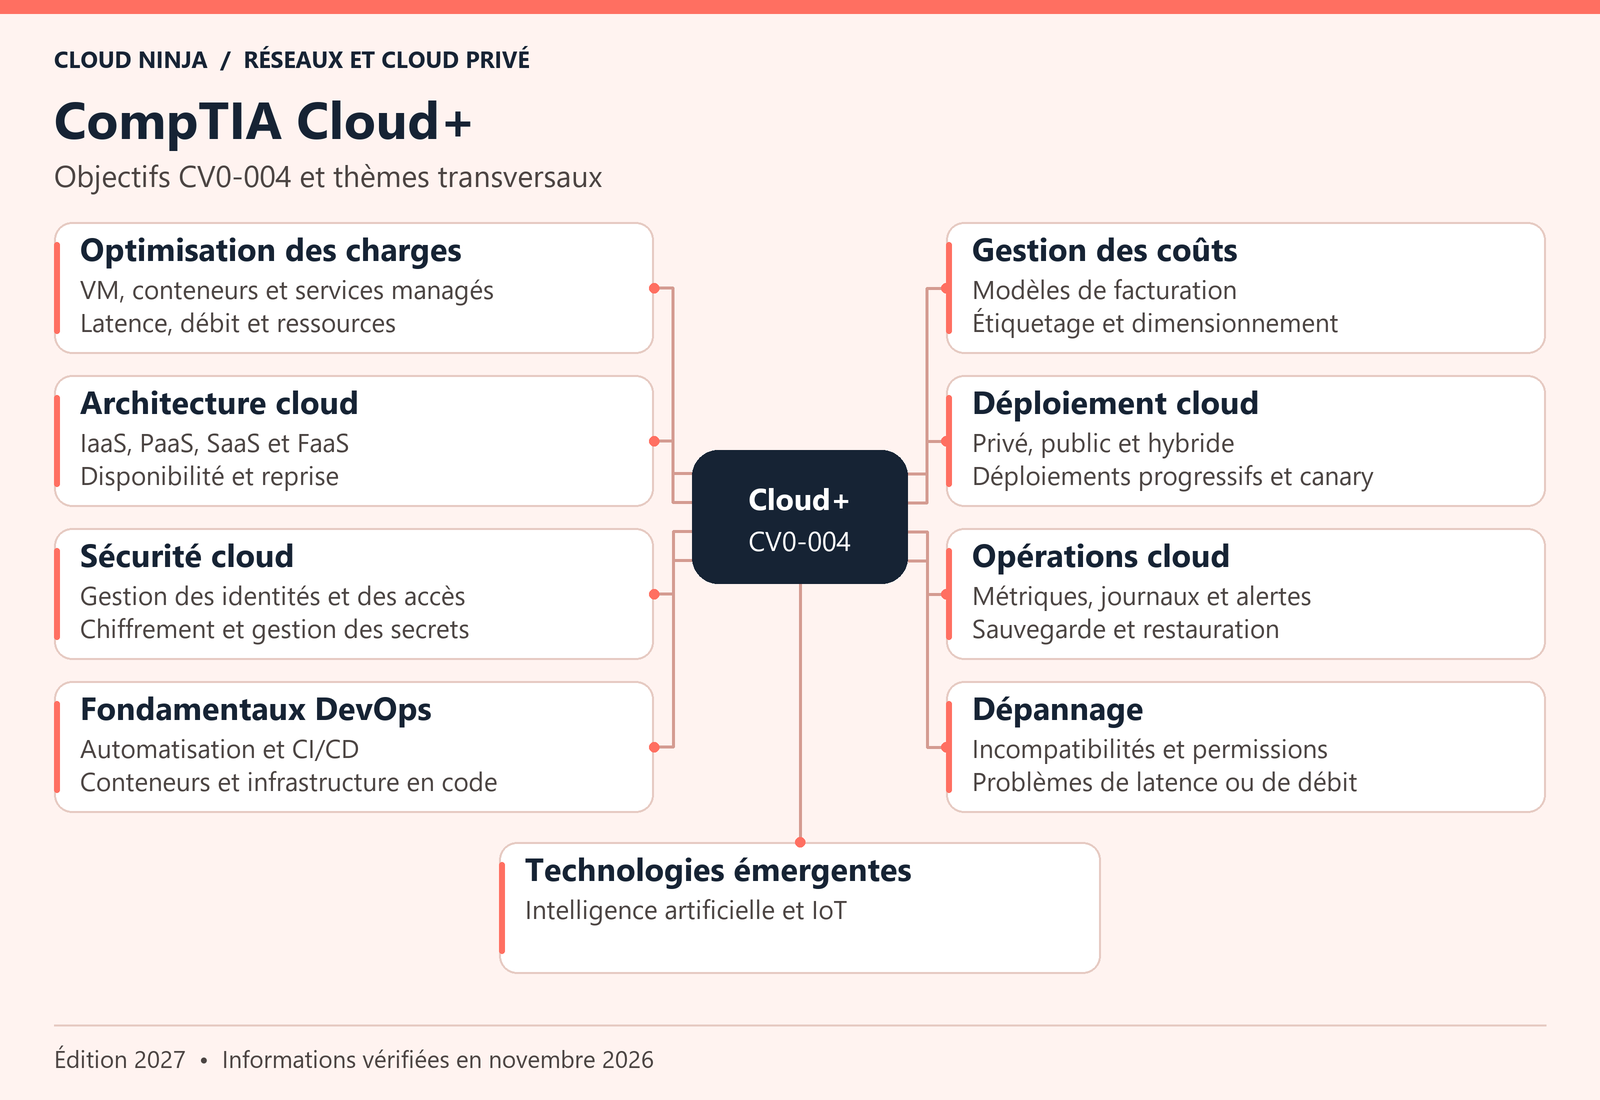
Lire le schéma en texte : CompTIA Cloud+
- Optimisation des charges. VM, conteneurs, services managés, latence, débit et ressources.
- Architecture cloud. IaaS, PaaS, SaaS, FaaS, disponibilité et reprise.
- Sécurité cloud. Identités, accès, chiffrement et gestion des secrets.
- Fondamentaux DevOps. Automatisation, CI/CD, conteneurs et infrastructure en code.
- Gestion des coûts. Facturation, étiquetage et dimensionnement.
- Déploiement cloud. Privé, public et hybride. Déploiements progressifs et canary.
- Opérations cloud. Métriques, journaux, alertes, sauvegarde et restauration.
- Dépannage. Incompatibilités, permissions, latence et débit.
- Technologies émergentes. Intelligence artificielle et IoT.
JNCIA-Cloud (JN0-214) pour le SDN et la virtualisation
Ce titre Associate de HPE Juniper Networking est accessible sans certification préalable. Le programme aborde le SDN, les fonctions réseau virtualisées, les réseaux sous-jacents et superposés, Linux et l’orchestration. Parmi les versions de référence figurent OpenStack Zed, Kubernetes 1.24 et OpenShift 4.10. Utilisez-les pour lire le programme d’examen et choisissez des versions maintenues pour vos nouveaux environnements. Juniper indique une validité de trois ans. Fiche JNCIA-Cloud et tarifs de bons Juniper.
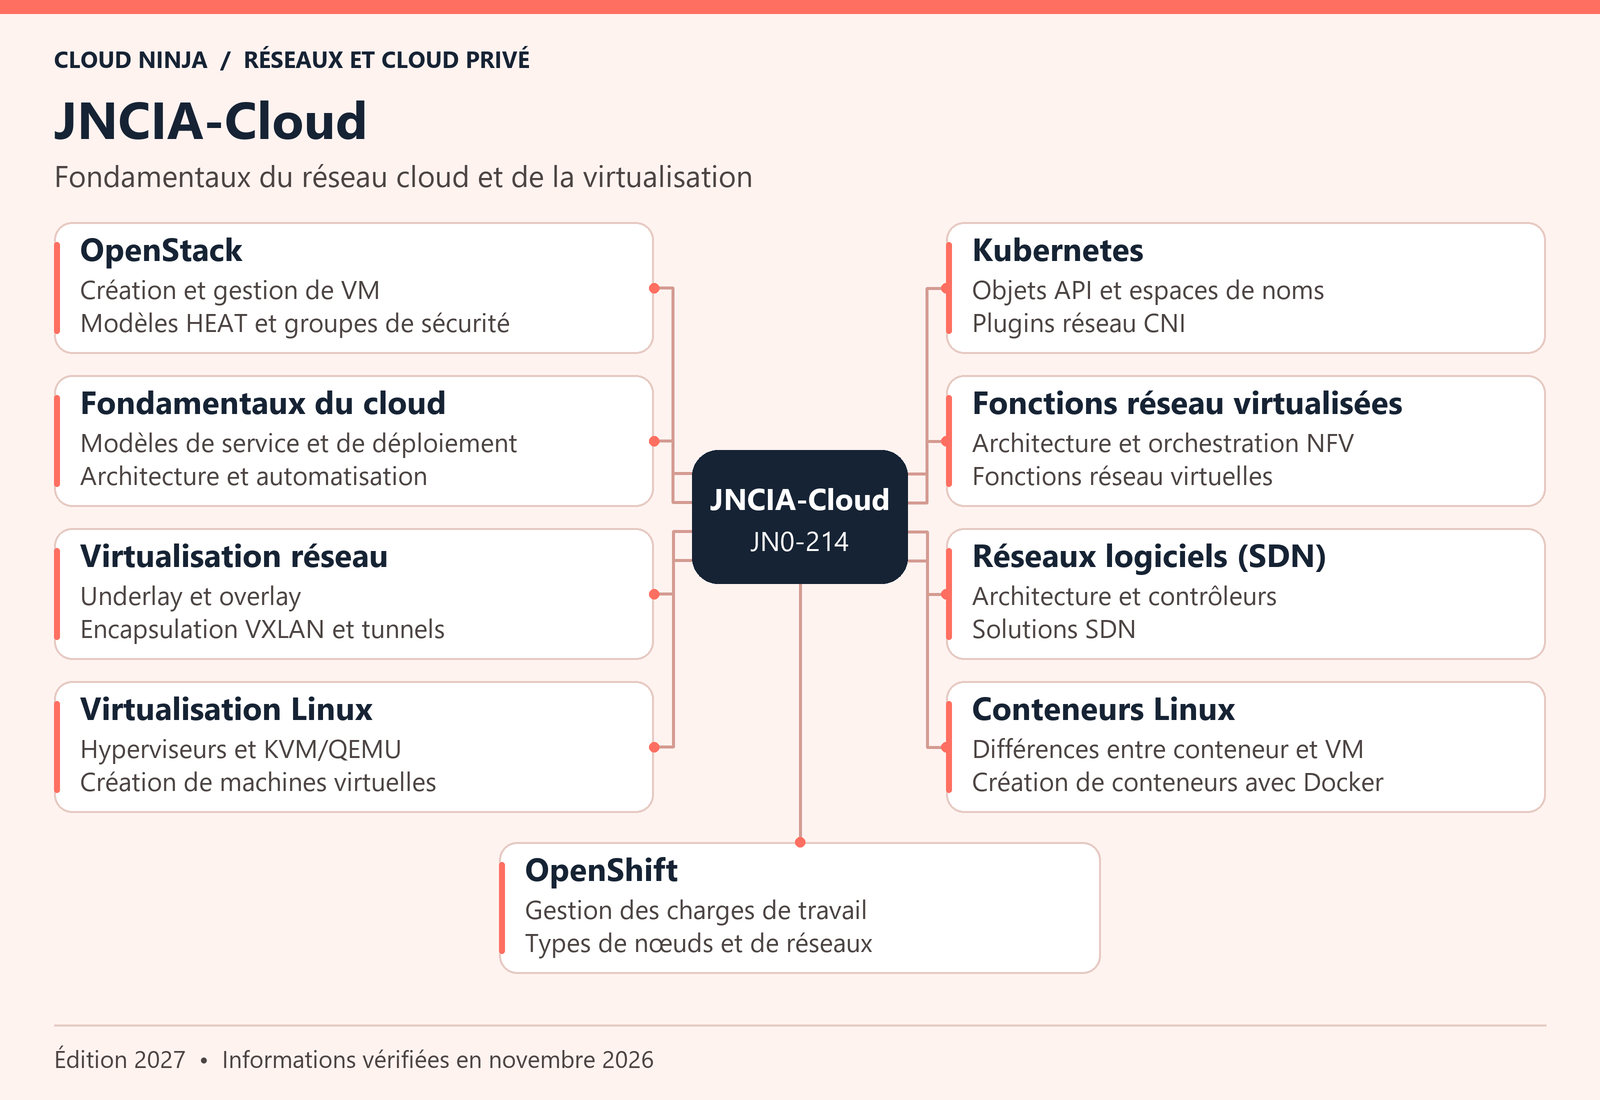
Lire le schéma en texte : JNCIA-Cloud
- OpenStack. Création et gestion de VM, modèles HEAT et groupes de sécurité.
- Fondamentaux du cloud. Modèles de service et de déploiement, architecture et automatisation.
- Virtualisation réseau. Underlay, overlay, encapsulation VXLAN et tunnels.
- Virtualisation Linux. Hyperviseurs, KVM/QEMU et création de machines virtuelles.
- Kubernetes. Objets API, espaces de noms et plugins réseau CNI.
- Fonctions réseau virtualisées. Architecture et orchestration NFV, fonctions réseau virtuelles.
- Réseaux logiciels (SDN). Architecture, contrôleurs et solutions SDN.
- Conteneurs Linux. Différences entre conteneur et VM, création avec Docker.
- OpenShift. Gestion des charges de travail, types de nœuds et de réseaux.
VMware VCP-NV pour NSX 4.x, parcours VCF pour la plateforme intégrée
Broadcom présente l’examen 2V0-41.24 VMware NSX 4.x Professional pour le VCP-NV. Il porte sur les composants de NSX, le déploiement, les segments, le routage logique, la sécurité et le dépannage. Pour travailler ces objectifs, suivez le trafic entre deux segments, identifiez le rôle des passerelles Tier-0 et Tier-1 et vérifiez la politique appliquée au flux. Les documents Broadcom consultés divergent sur le nombre d’items. Confirmez les modalités lors de l’inscription. Fiche Broadcom VCP-NV et guide de l’examen 2V0-41.24.
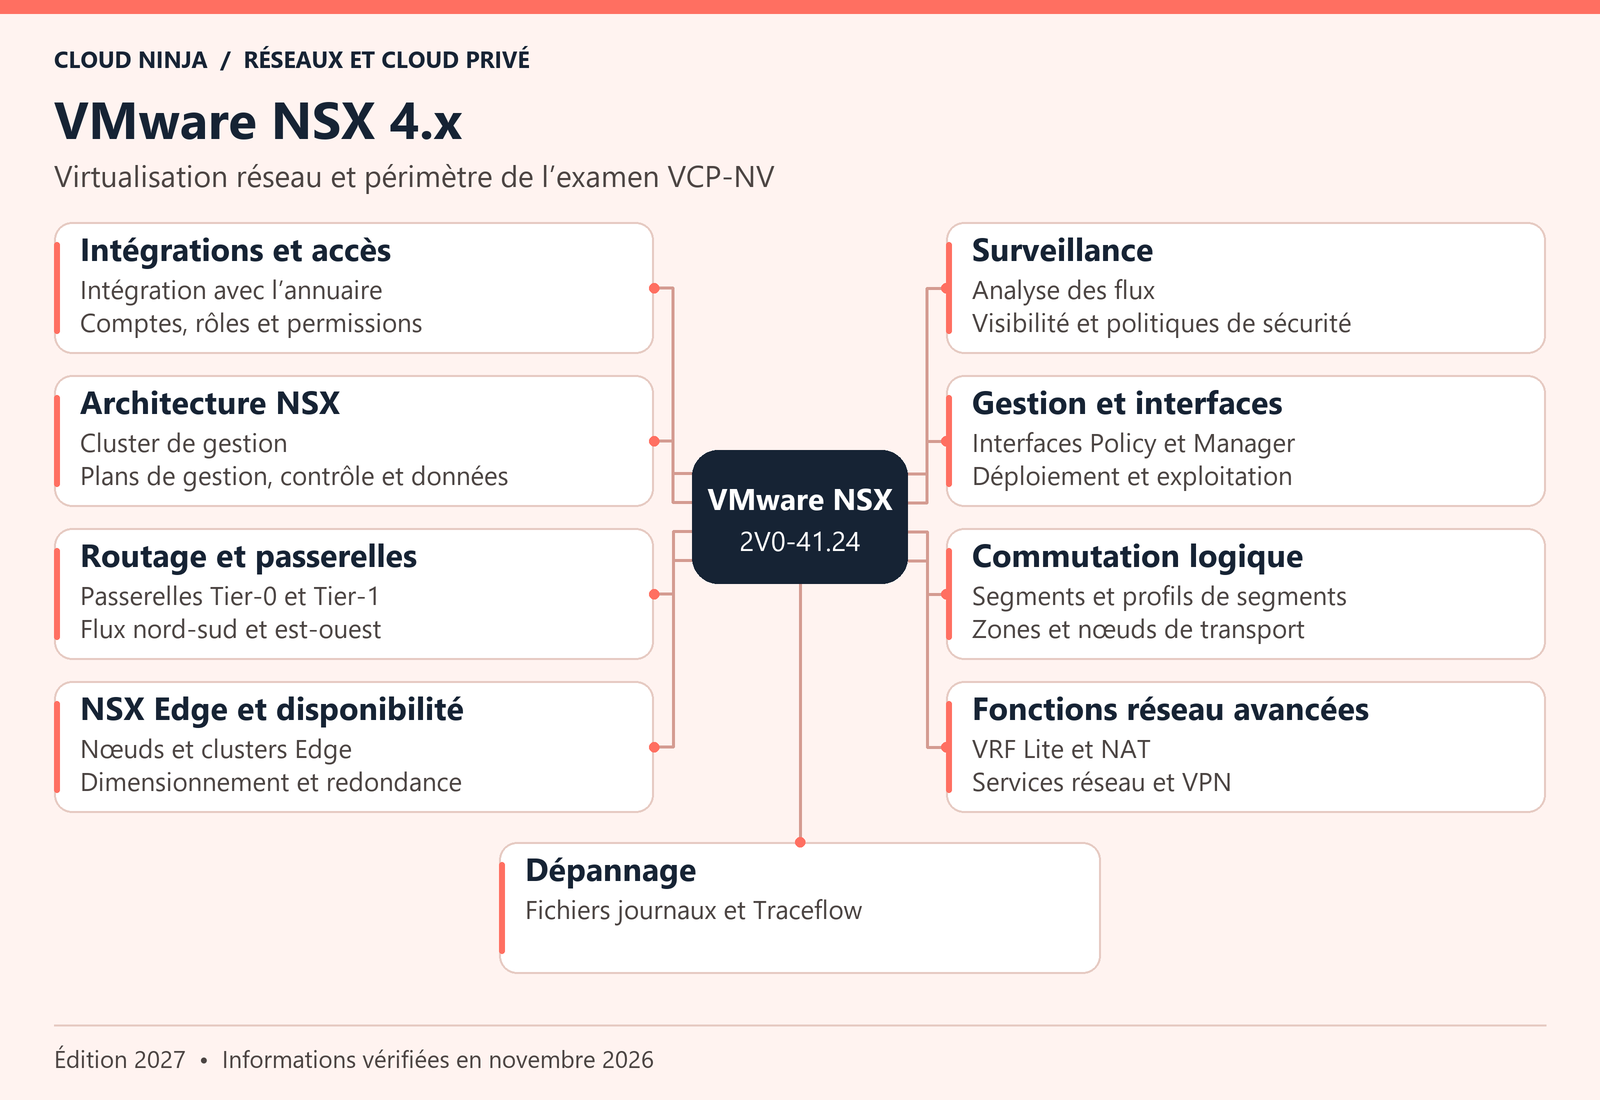
Lire le schéma en texte : VMware NSX 4.x
- Intégrations et accès. Annuaire, comptes, rôles et permissions.
- Architecture NSX. Cluster et plans de gestion, de contrôle et de données.
- Routage et passerelles. Tier-0, Tier-1 et flux nord-sud ou est-ouest.
- NSX Edge et disponibilité. Nœuds et clusters Edge, dimensionnement et redondance.
- Surveillance. Analyse des flux, visibilité et politiques de sécurité.
- Gestion et interfaces. Interfaces Policy et Manager, déploiement et exploitation.
- Commutation logique. Segments, profils, zones et nœuds de transport.
- Fonctions réseau avancées. VRF Lite, NAT, services réseau et VPN.
- Dépannage. Fichiers journaux et Traceflow.
La branche NSX 9.x fait partie de VMware Cloud Foundation 9. Broadcom recense notamment VCF 9.1.1 et NSX 9.1.1 en septembre 2026. Pour un rôle qui s’étend au support de l’ensemble de la plateforme, examinez le parcours VCP-VCF Support, dont le périmètre comprend aussi le calcul, le stockage et l’exploitation de VCF. Versions VMware NSX et fiche VCP-VCF Support.
Certified Kubernetes Administrator (CKA) pour Kubernetes
Cette épreuve pratique de la Linux Foundation et de la CNCF couvre l’architecture, le stockage, les charges de travail, le dépannage, les services et le réseau. Entraînez-vous sur la découverte de services, CoreDNS, les NetworkPolicies et le rôle du plugin CNI. Le programme inclut Gateway API pour gérer le trafic entrant ainsi que les ressources Ingress. La certification est valable deux ans. La formule d’examen affichée comprend une nouvelle tentative selon les conditions du fournisseur. Fiche officielle CKA.
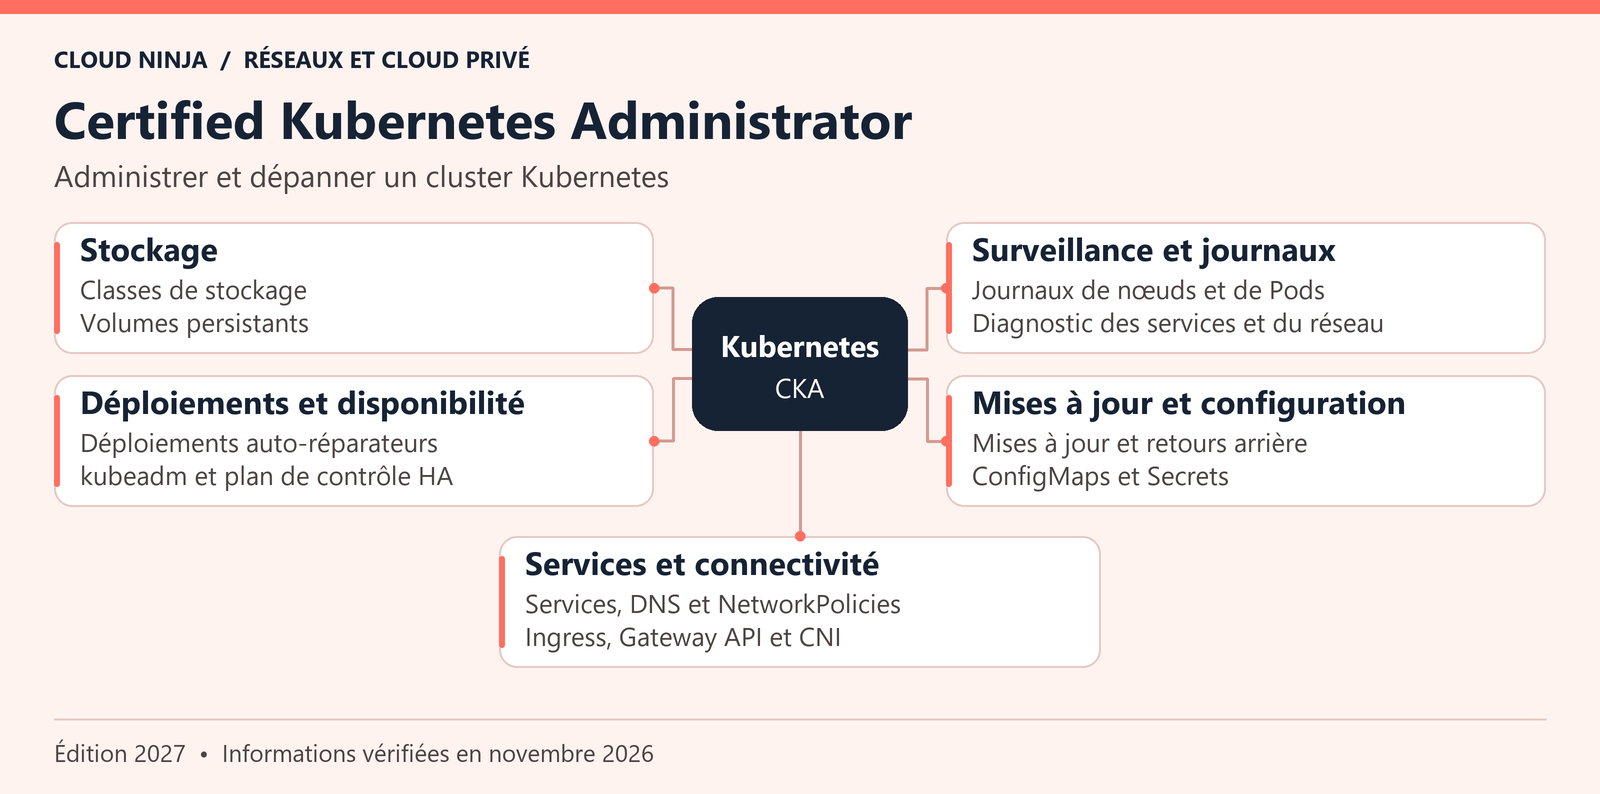
Lire le schéma en texte : Certified Kubernetes Administrator
- Stockage. Classes de stockage et volumes persistants.
- Déploiements et disponibilité. Déploiements auto-réparateurs, kubeadm et plan de contrôle haute disponibilité.
- Surveillance et journaux. Journaux de nœuds et de Pods, diagnostic des services et du réseau.
- Mises à jour et configuration. Mises à jour, retours arrière, ConfigMaps et Secrets.
- Services et connectivité. Services, DNS, NetworkPolicies, Ingress, Gateway API et CNI.
Red Hat Certified System Administrator in OpenShift (EX280)
La fiche actuelle de Red Hat nomme le titre Red Hat Certified System Administrator in OpenShift. La fiche publique présente des tâches sur OpenShift Container Platform 4.22. Red Hat indique que plusieurs versions coexistent. L’épreuve porte sur l’administration de la plateforme, dont les projets, le contrôle des accès, les applications, les politiques réseau et les routes sécurisées. Red Hat recommande la formation indiquée ou une expérience équivalente. Vérifiez les modalités locales et la version au moment de réserver. Fiche Red Hat EX280.
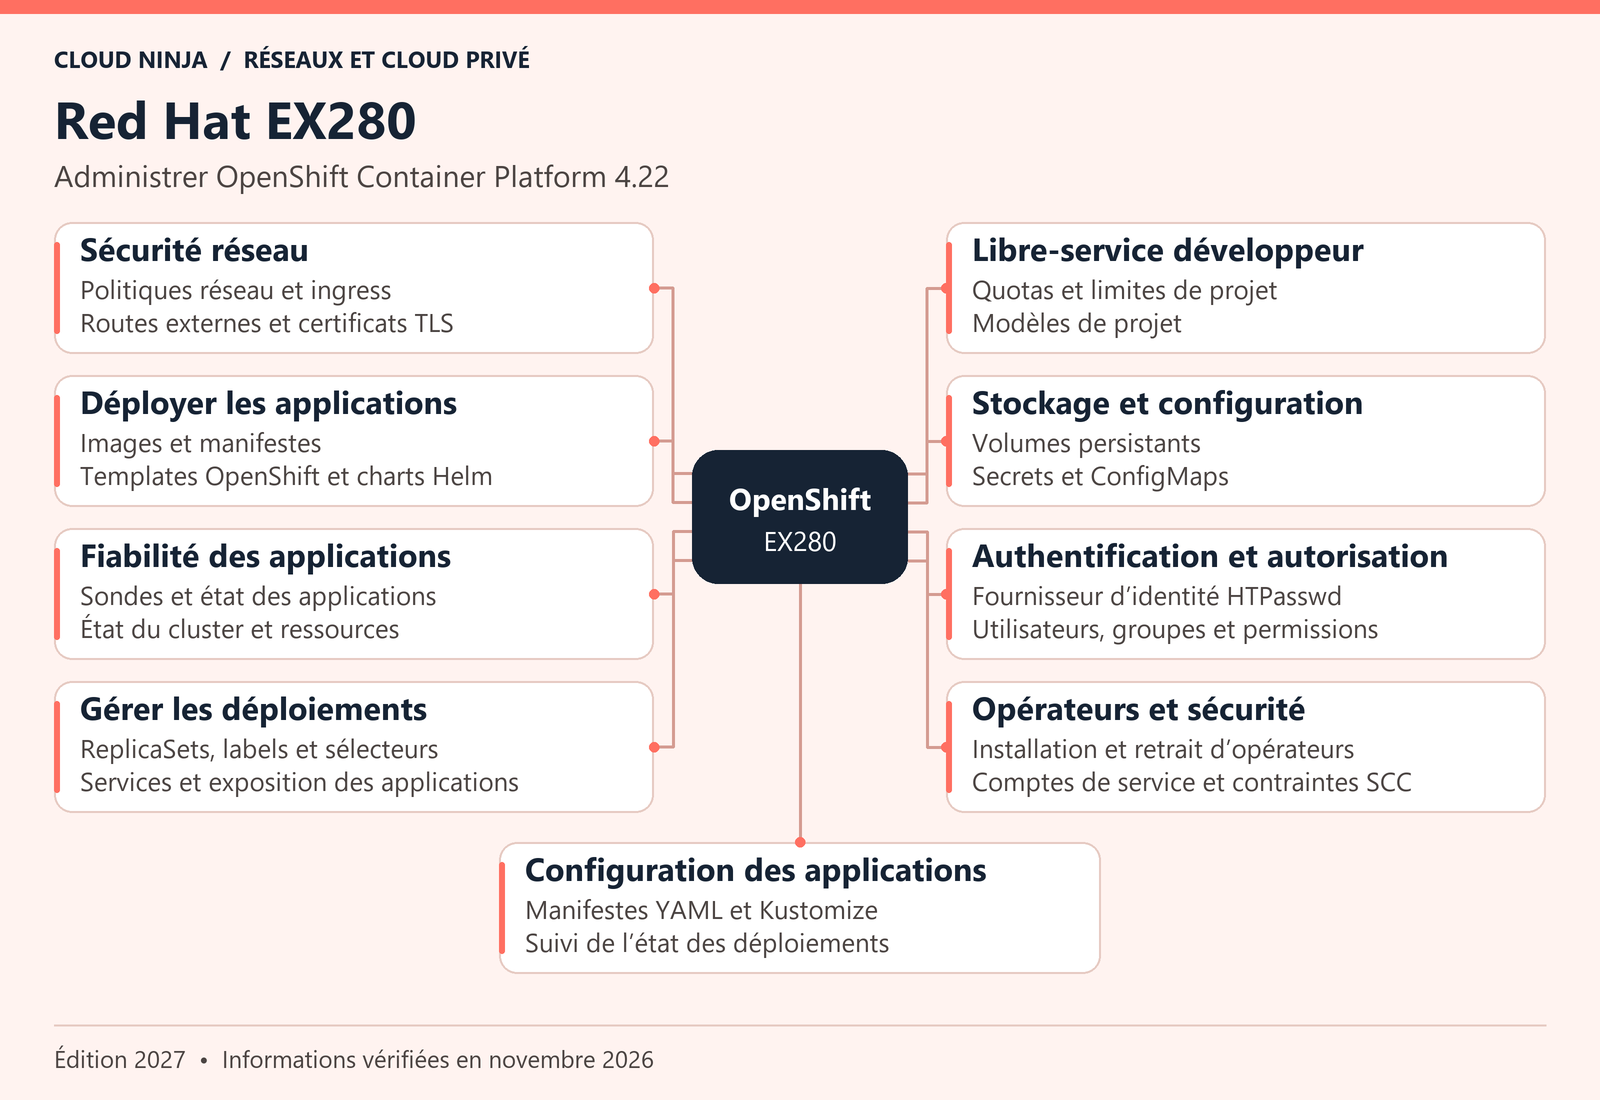
Lire le schéma en texte : Red Hat EX280
- Sécurité réseau. Politiques réseau, ingress, routes externes et certificats TLS.
- Déployer les applications. Images, manifestes, templates OpenShift et charts Helm.
- Fiabilité des applications. Sondes, état des applications et du cluster, ressources.
- Gérer les déploiements. ReplicaSets, labels, sélecteurs, services et exposition des applications.
- Libre-service développeur. Quotas, limites et modèles de projet.
- Stockage et configuration. Volumes persistants, Secrets et ConfigMaps.
- Authentification et autorisation. HTPasswd, utilisateurs, groupes et permissions.
- Opérateurs et sécurité. Installation et retrait, comptes de service et contraintes SCC.
- Configuration des applications. Manifestes YAML, Kustomize et suivi de l’état des déploiements.
Cisco DCACI (300-620) pour le fabric ACI
Le référentiel DCACI v1.2 couvre le fabric, les politiques d’accès et les objets logiques comme les tenants, VRF, bridge domains, groupes de terminaux et contrats. Il inclut l’acheminement des paquets et la connectivité externe. Réussir DCACI donne le titre Specialist et compte comme examen de concentration du CCNP Data Center. Le CCNP complet exige également l’examen de tronc commun. La fiche commerciale Cisco conserve une mention v1.1. Pour choisir vos supports, consultez le référentiel v1.2 lié au parcours officiel et confirmez la version à la réservation. Objectifs Cisco DCACI v1.2 et modalités et prix de l’examen.
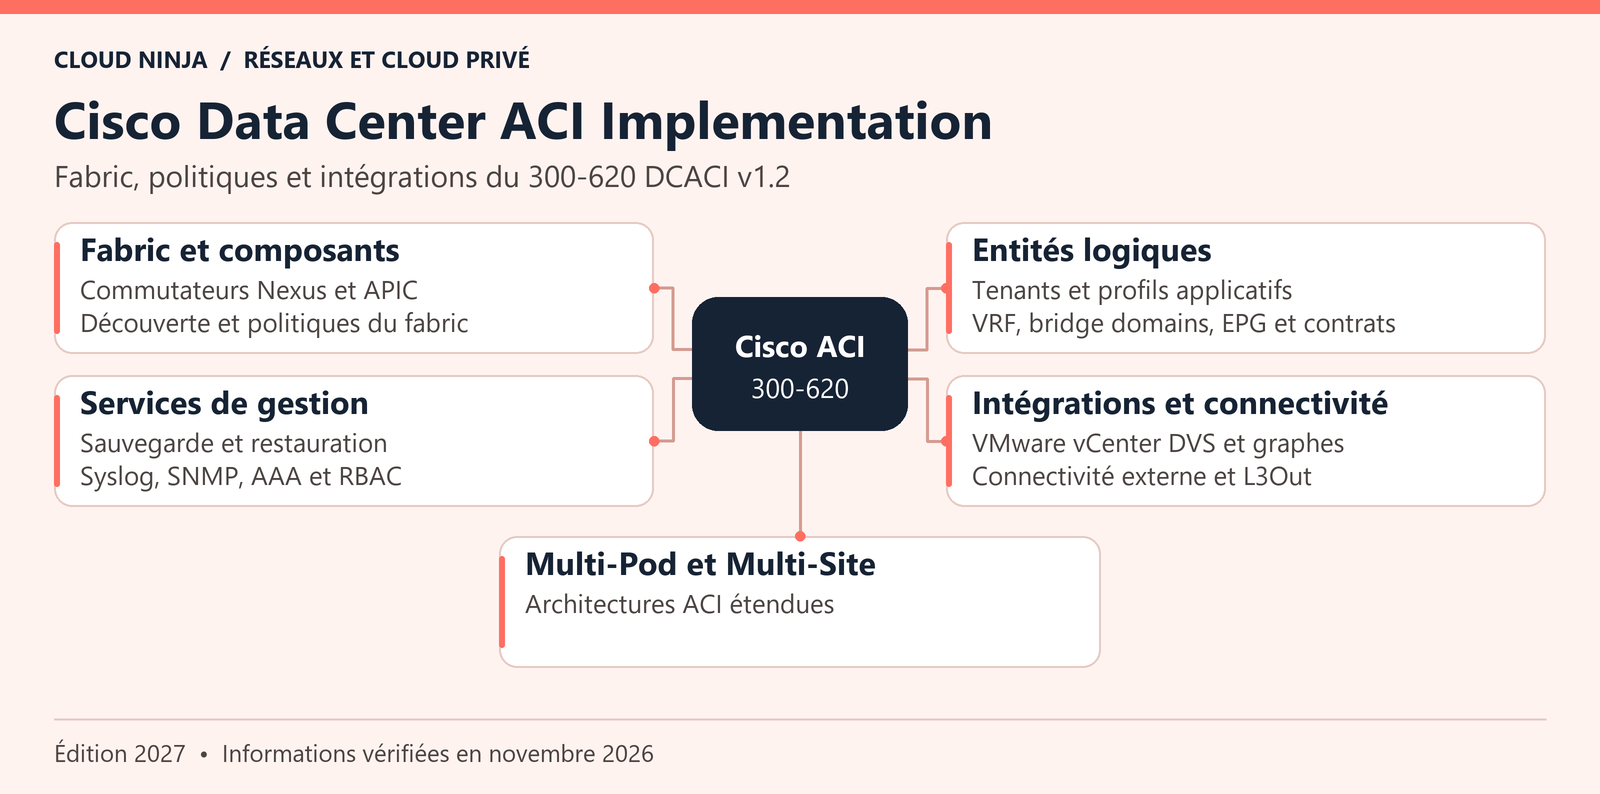
Lire le schéma en texte : Cisco Data Center ACI Implementation
- Fabric et composants. Commutateurs Nexus, APIC, découverte et politiques du fabric.
- Services de gestion. Sauvegarde, restauration, syslog, SNMP, AAA et RBAC.
- Entités logiques. Tenants, profils applicatifs, VRF, bridge domains, EPG et contrats.
- Intégrations et connectivité. VMware vCenter DVS, graphes de services, connectivité externe et L3Out.
- Multi-Pod et Multi-Site. Architectures ACI étendues.
Préparer l’examen avec un laboratoire
Choisissez un scénario proche de votre objectif et documentez le résultat attendu, le diagnostic et le retour arrière. Quelques exercices ciblés suffisent à révéler ce qu’il vous reste à travailler.
- ACI ou NSX. Reliez deux charges de travail, autorisez un flux attendu et vérifiez le refus d’un autre. Relevez à quel endroit le routage et la politique interviennent.
- Kubernetes ou OpenShift. Exposez une application en laboratoire, limitez les échanges entre espaces de noms, puis diagnostiquez une erreur de DNS, de sélecteur ou de politique réseau.
- Cloud+ ou JNCIA-Cloud. Dessinez un réseau physique et sa superposition virtuelle. Expliquez les chemins de trafic, ce qui est automatisé et la méthode de vérification après un changement.
Un cluster local peut servir à pratiquer Kubernetes. Pour les plateformes propriétaires, vérifiez les droits d’utilisation des images, les ressources nécessaires et le support de la virtualisation imbriquée avant de monter un lab. Pour prolonger ces exercices avec des changements reproductibles, consultez le guide des certifications en automatisation réseau.
Questions fréquentes
Quelle certification choisir quand on débute ?
JNCIA-Cloud est un point d’entrée pour les bases du SDN et de la virtualisation réseau. Cloud+ convient à un profil qui dispose déjà de pratique en systèmes ou en cloud et souhaite couvrir l’exploitation au sens large.
Faut-il passer CKA avant EX280 ?
CKA et EX280 répondent à des objectifs différents. Prenez CKA si vous visez l’administration Kubernetes et EX280 si vous exploitez OpenShift, notamment ses routes, ses projets et ses règles d’accès. Suivez les prérequis et recommandations indiqués par l’organisme de votre examen.
Peut-on préparer Cisco ACI et NSX de la même façon ?
Les deux parcours mobilisent l’adressage, le routage et la segmentation. Orientez ensuite vos exercices vers les tenants et les contrats du fabric Cisco ACI ou vers les segments et passerelles de NSX, selon la plateforme que vous administrez.