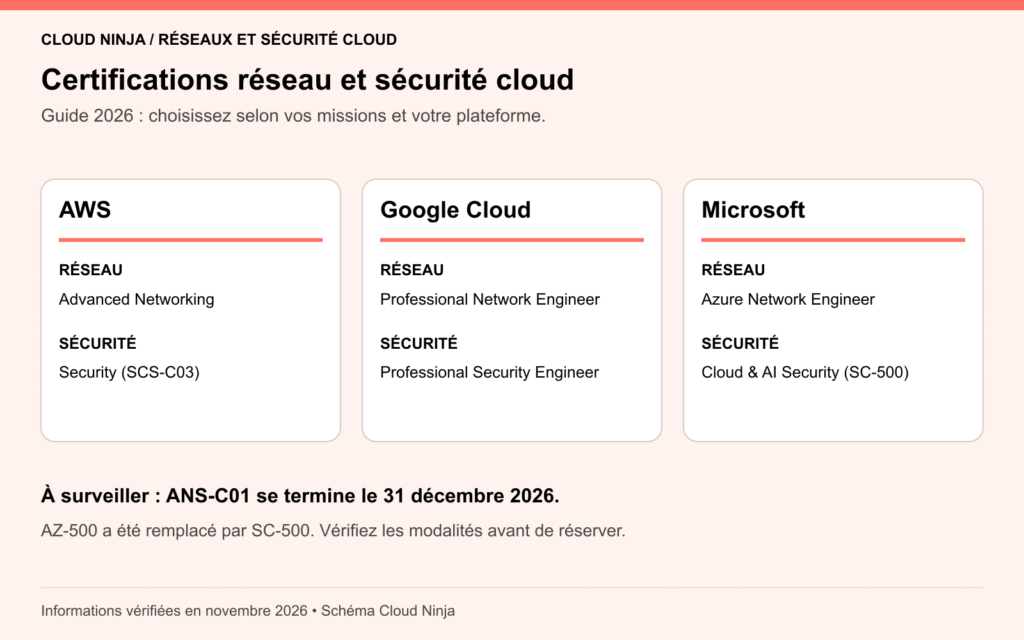
Pour choisir une certification réseau dans le cloud public, partez de vos missions et de la plateforme que vous utilisez. Sur Azure, AZ-700 cible le réseau. Sur Google Cloud, Professional Cloud Network Engineer couvre la conception et l’exploitation. Sur AWS, Advanced Networking s’adresse à un profil expérimenté, mais son examen arrive en fin de vie. Si votre travail porte surtout sur les identités, les données et la protection des workloads, privilégiez le parcours sécurité du fournisseur.
Ce guide compare six certifications techniques pour les ingénieurs réseau, administrateurs cloud et professionnels de la sécurité. Vous y trouverez les compétences évaluées, les modalités d’examen et une méthode pour construire votre préparation.
Édition 2026. Informations vérifiées en novembre 2026. Deux changements modifient le choix : AWS annonce le dernier passage d’Advanced Networking au 31 décembre 2026 ; Microsoft Azure Security Engineer Associate (AZ-500), retiré le 31 août 2026, est remplacé par Cloud and AI Security Engineer Associate (SC-500). Sources : AWS et Microsoft. Recontrôlez les conditions avant de réserver.
Consolider vos bases réseau avant le cloud
L’adressage IP, le routage et le dépannage restent utiles dans le cloud. La formation Cloud Ninja CCNA v1.1 Express peut vous aider à travailler ce socle ; les certifications AWS, Azure et Google Cloud demandent ensuite une préparation spécifique.
Quelle certification réseau ou sécurité cloud choisir ?
Choisissez d’abord une activité que vous souhaitez réaliser : raccorder un site à un cloud, concevoir des réseaux privés, distribuer le trafic applicatif ou sécuriser les accès et les données. Les intitulés Associate, Professional et Specialty appartiennent à des programmes différents ; ils ne constituent pas une échelle universelle de difficulté.
| Votre objectif | AWS | Google Cloud | Microsoft |
|---|---|---|---|
| Concevoir et exploiter le réseau | Advanced Networking – Specialty (ANS-C01), seulement si votre calendrier tient compte du retrait | Professional Cloud Network Engineer | Azure Network Engineer Associate (AZ-700) |
| Protéger les identités, workloads et données | Security – Specialty (SCS-C03) | Professional Cloud Security Engineer | Cloud and AI Security Engineer Associate (SC-500) |
Si vous débutez : commencez par les fondamentaux réseau et la pratique d’un seul cloud. Une certification avancée ne remplace pas cette expérience. Pour situer les compétences de routage et de commutation, consultez aussi notre guide des certifications réseau d’entreprise ; les modalités actuelles se vérifient auprès du certificateur.
Pourquoi le réseau et la sécurité restent essentiels dans le cloud public
Le cloud public permet d’ajuster des ressources et d’accéder à des services managés sans exploiter toute l’infrastructure physique. Ces possibilités s’accompagnent de décisions concrètes : où placer les données, comment relier les environnements, quels flux autoriser et comment observer les incidents. Une présence mondiale ne garantit pas à elle seule la disponibilité ou la sécurité d’une application.
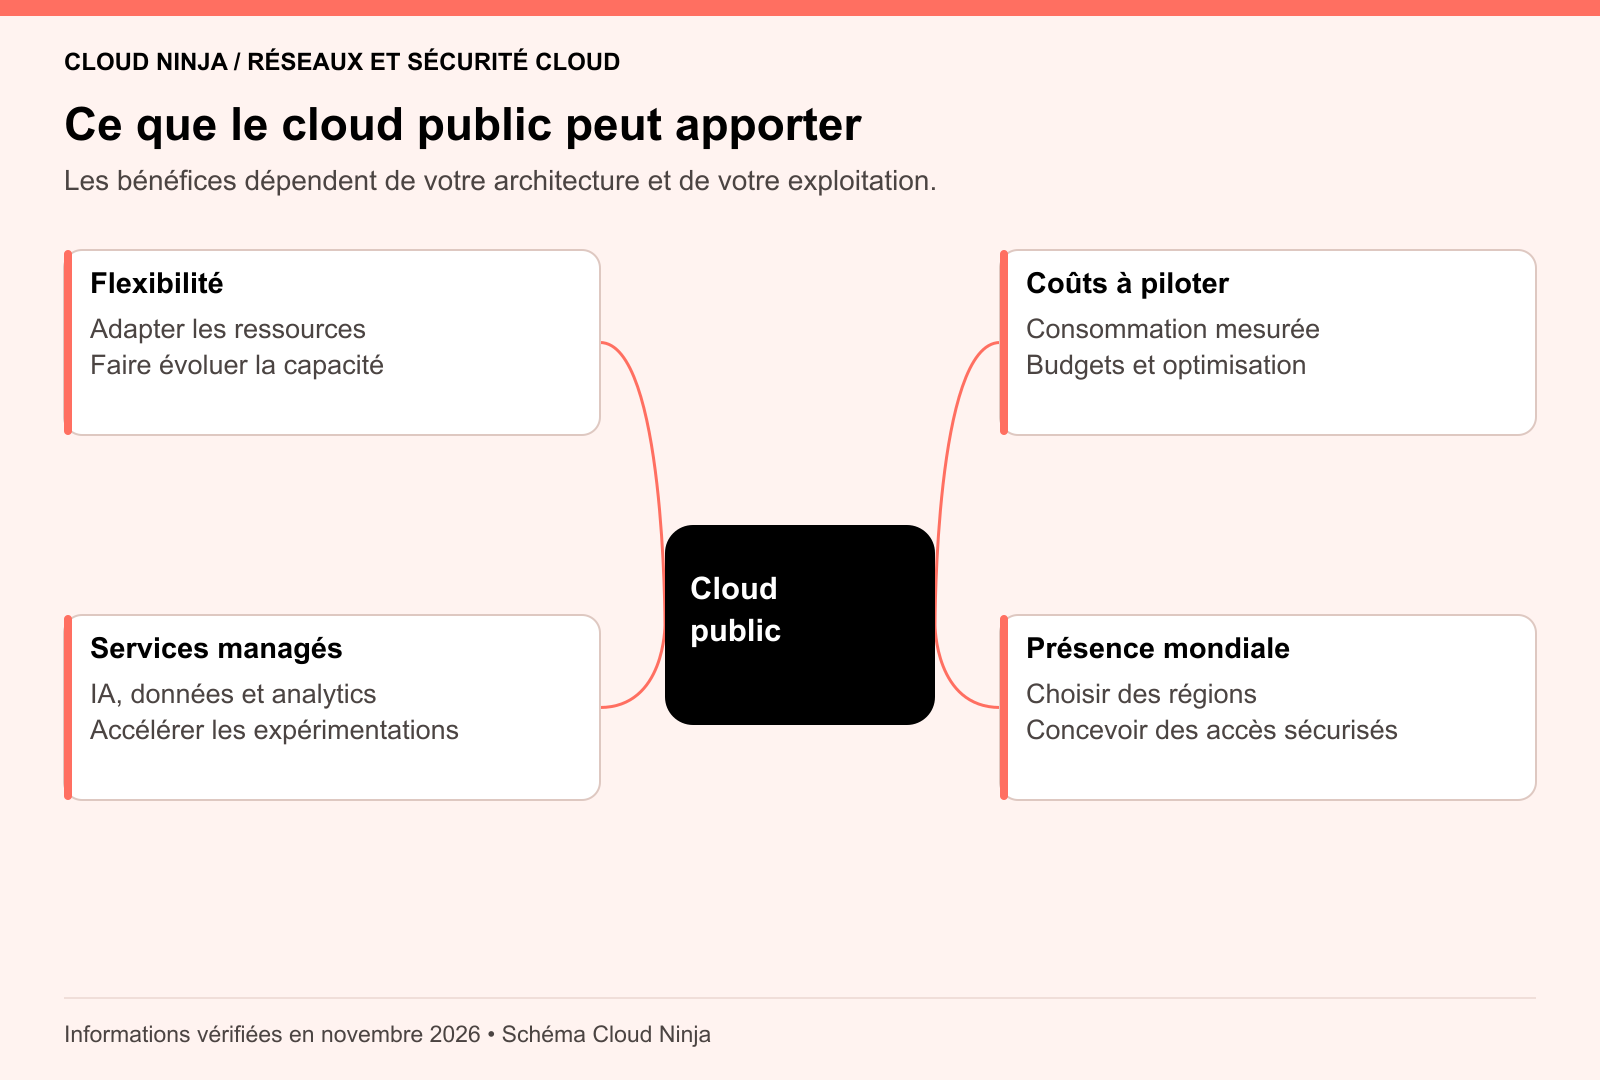
Les économies dépendent de l’architecture, de la consommation et de l’exploitation. Les ressources inutilisées, les transferts de données et les services de sécurité doivent entrer dans votre budget. L’intérêt d’une compétence réseau cloud est précisément de relier les besoins techniques à ces arbitrages.
Un repère d’usage, sans classement salarial
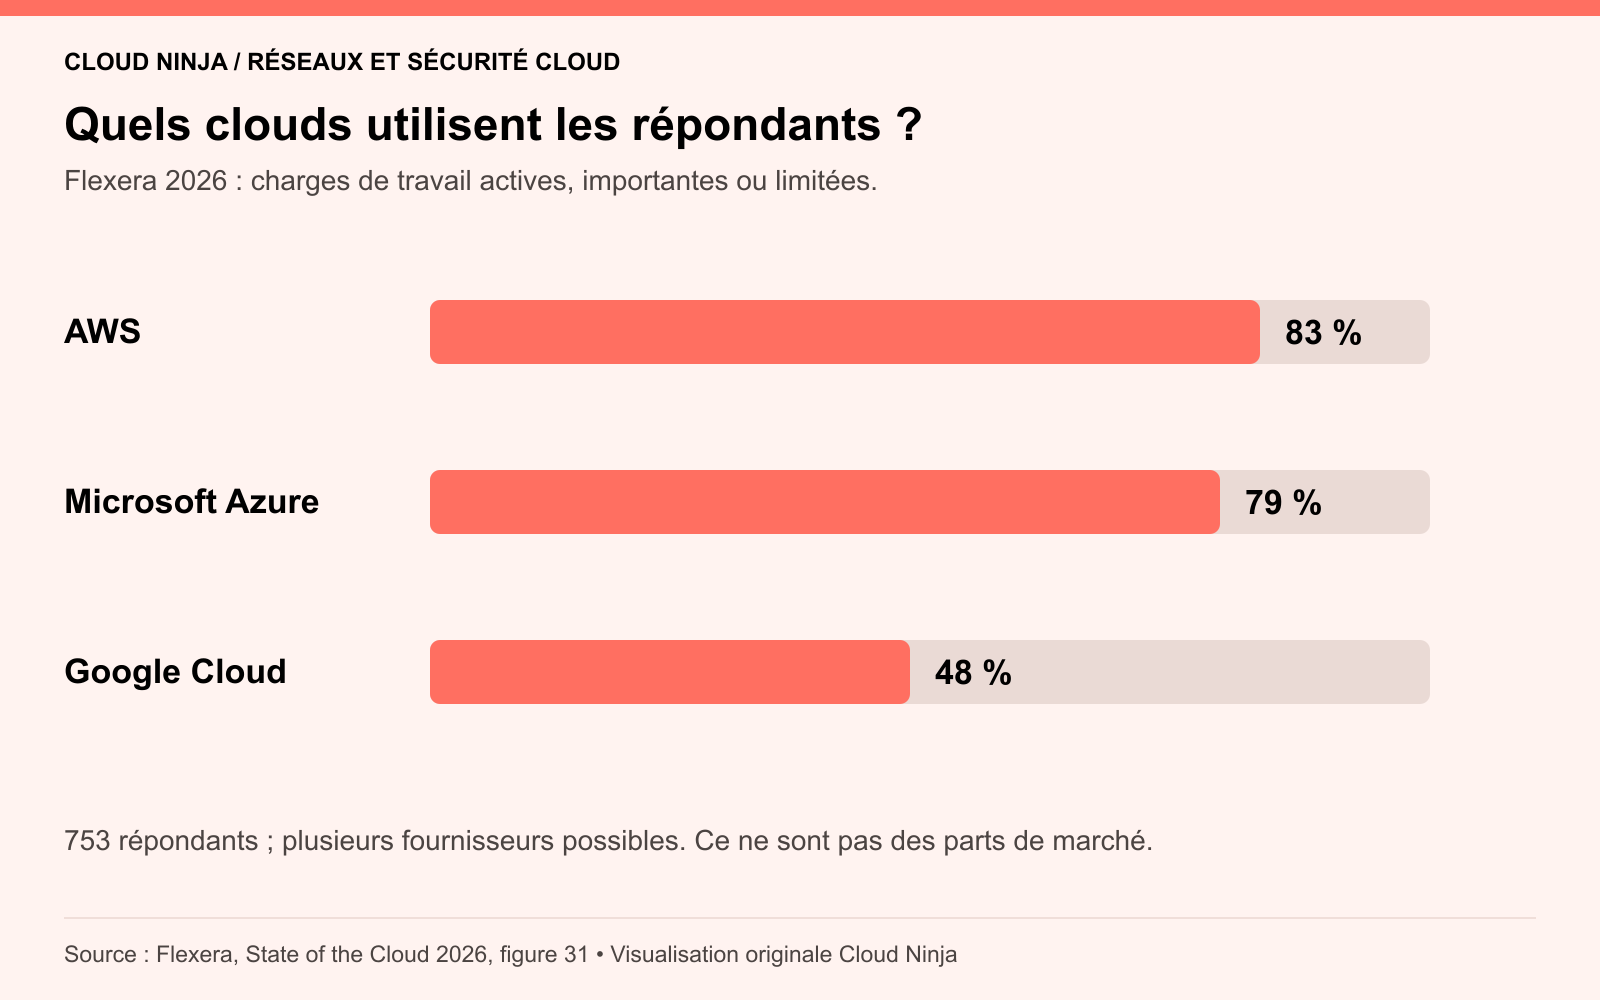
L’enquête Flexera State of the Cloud 2026 indique que, parmi ses 753 répondants, 83 % exécutent des charges de travail actives sur AWS, 79 % sur Azure et 48 % sur Google Cloud. Pour Google Cloud, ce total additionne les 20 % de charges importantes et les 28 % de charges limitées de la figure 31. Une organisation peut utiliser plusieurs fournisseurs. Ces résultats décrivent l’échantillon interrogé ; ils ne mesurent ni les parts de marché mondiales ni les offres d’emploi dans votre région.
Les six certifications techniques réseau et sécurité cloud
AWS Certified Advanced Networking – Specialty (ANS-C01)
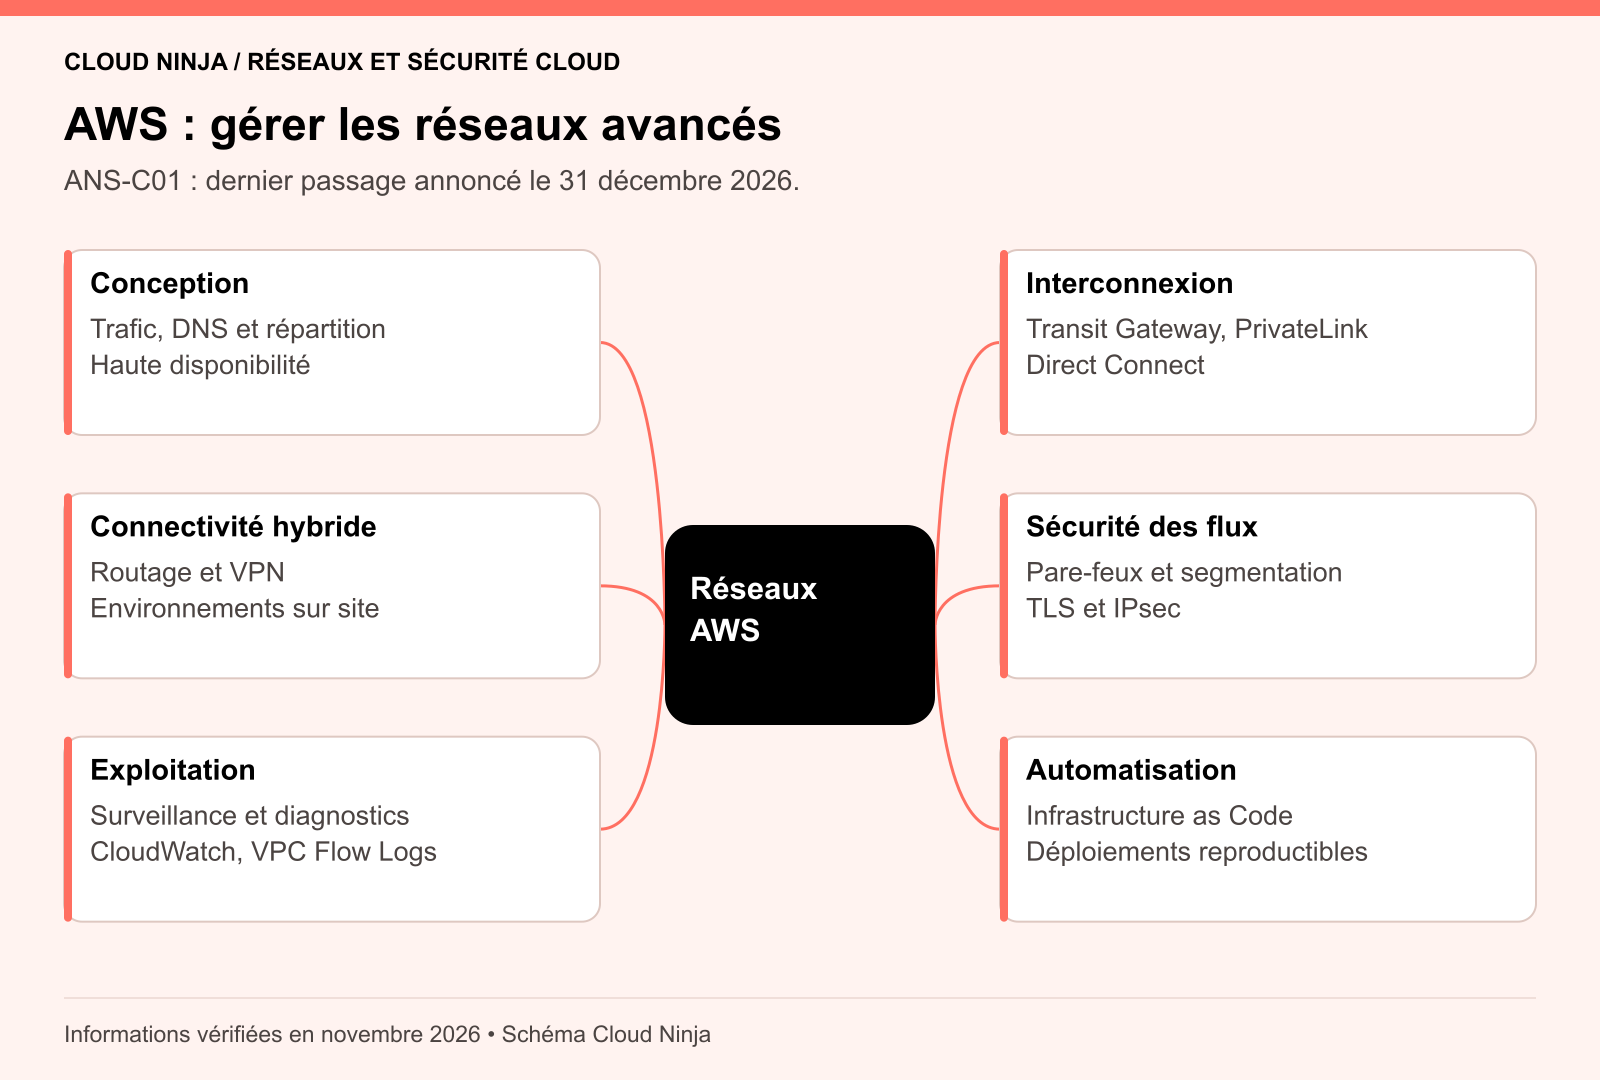
Cette spécialisation évalue la conception, le déploiement, l’exploitation et la sécurisation des architectures réseau AWS et hybrides à grande échelle. Le guide vise un candidat disposant d’au moins cinq ans d’expérience réseau, dont deux ans en réseaux cloud et hybrides. Il s’agit d’un profil recommandé, pas d’une certification préalable à obtenir.
- Concevoir le routage, le DNS et la distribution du trafic en tenant compte de la disponibilité.
- Choisir et déployer la connectivité hybride et les interconnexions entre environnements AWS.
- Automatiser les configurations et vérifier les changements.
- Surveiller les flux, diagnostiquer les pannes et appliquer les contrôles de sécurité adaptés.
Point de décision : le dernier passage est annoncé au 31 décembre 2026. Les certifications obtenues avant le retrait restent actives pendant leur durée normale de trois ans. Si vous commencez tout juste, évaluez l’intérêt d’une préparation sous cette échéance plutôt que de réserver précipitamment. Sources : guide ANS-C01 et fiche AWS et annonce de retrait.
AWS Certified Security – Specialty (SCS-C03)
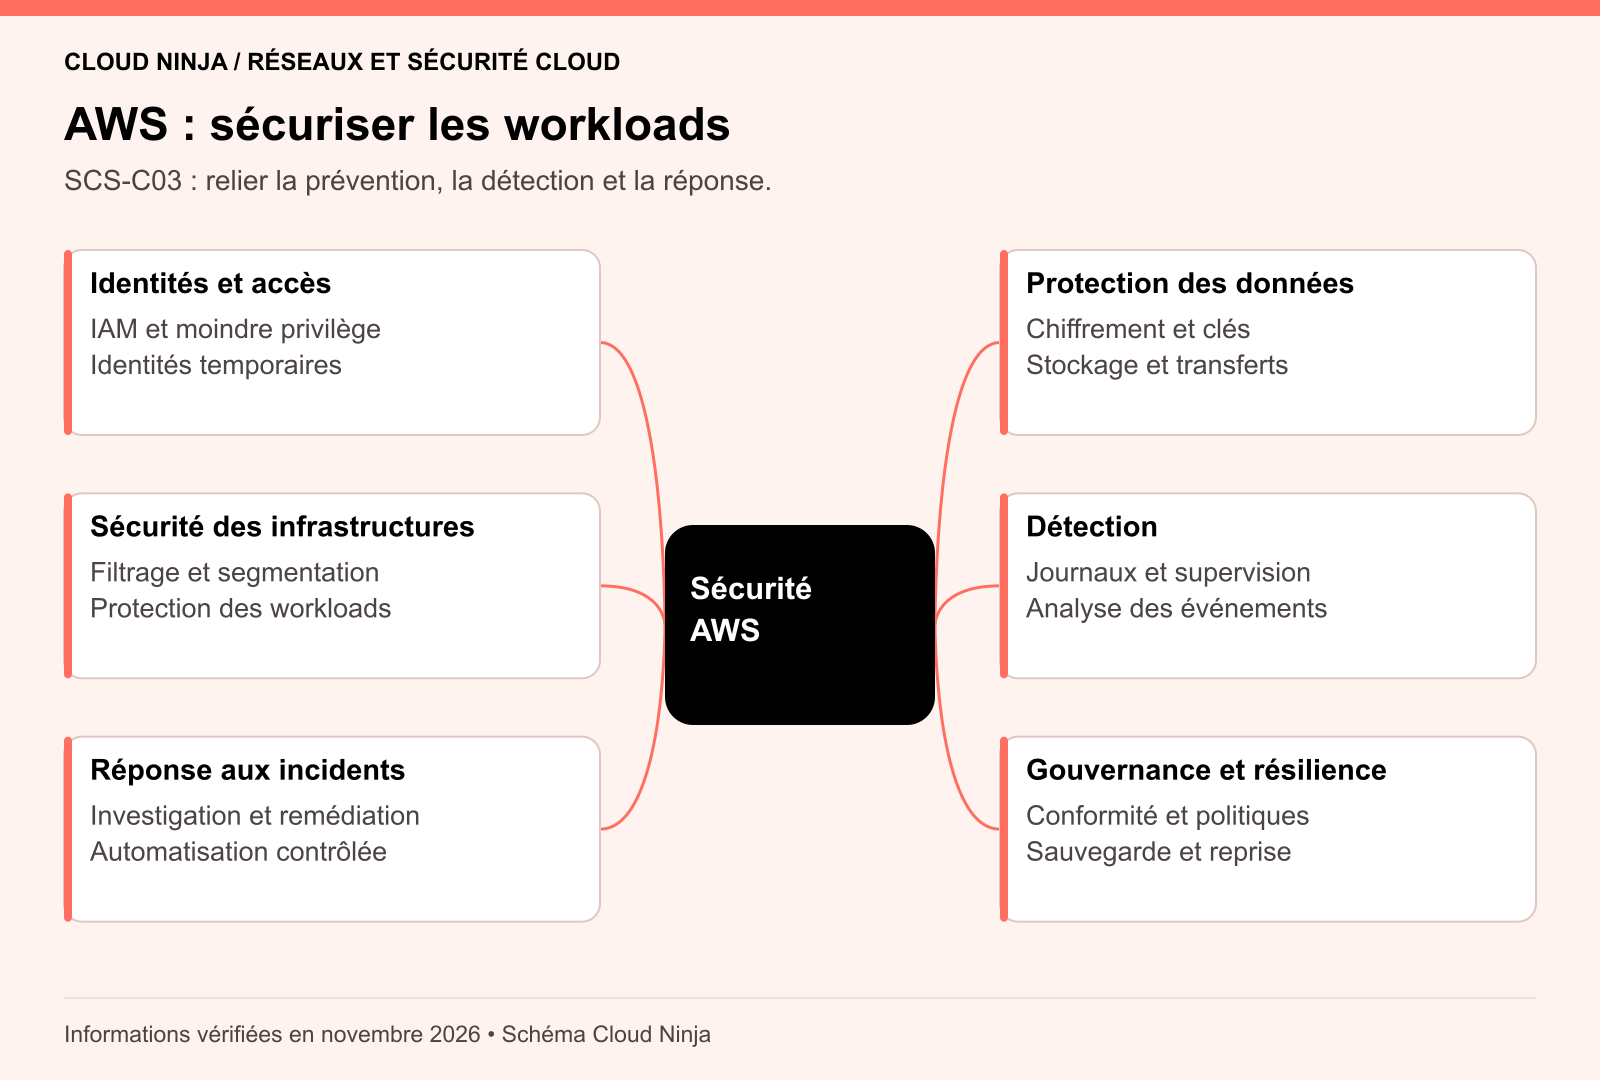
Security couvre la protection des solutions AWS au-delà du seul réseau. Le programme SCS-C03 articule détection, réponse aux incidents, sécurité des infrastructures, gestion des identités, protection des données et gouvernance. Le candidat doit savoir choisir des mesures adaptées aux risques et aux contraintes d’exploitation.
- Appliquer le moindre privilège et gérer les identités à l’échelle de plusieurs comptes.
- Protéger les données et gérer les mécanismes de chiffrement.
- Mettre en place la journalisation, la détection et l’analyse des événements.
- Préparer la réponse aux incidents et contrôler les automatisations de remédiation.
- Relier les politiques de sécurité aux exigences de gouvernance.
Aucune certification AWS particulière n’est exigée au préalable. Le guide actuel vise une expérience équivalente à trois à cinq ans de sécurisation de solutions cloud. Choisissez des supports alignés sur SCS-C03. Sources : guide SCS-C03 et fiche de certification AWS.
Google Cloud Professional Cloud Network Engineer
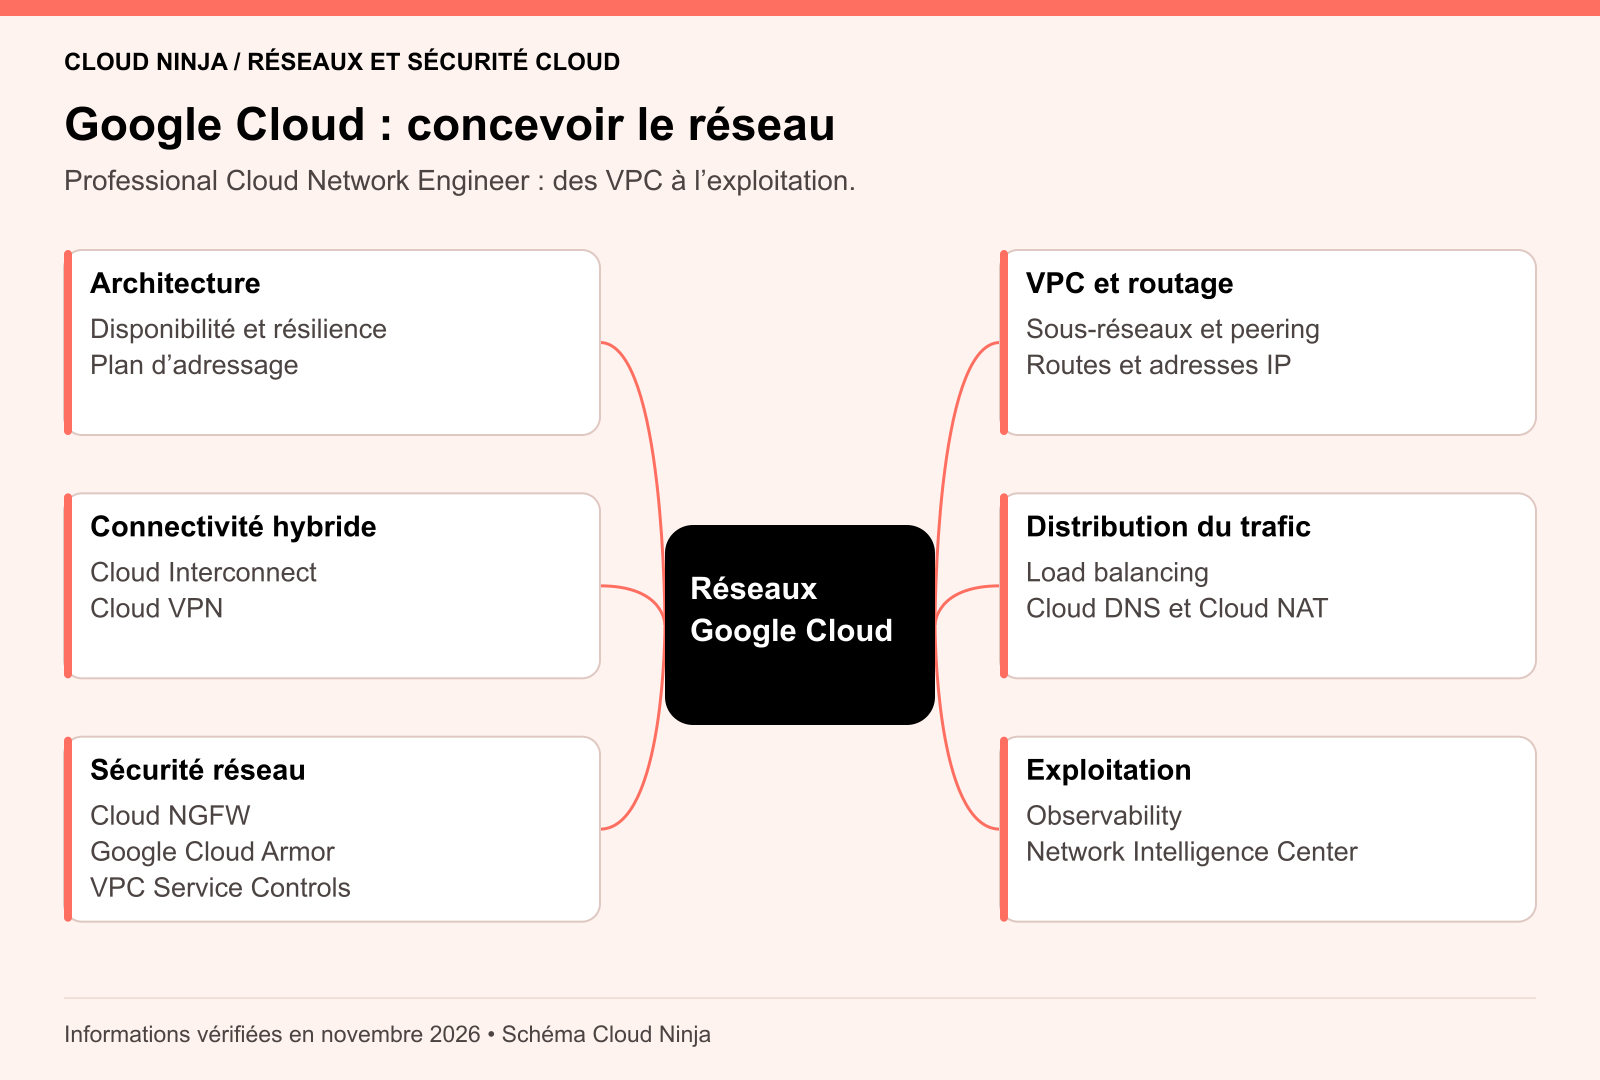
Ce parcours vise les professionnels qui conçoivent, déploient et gèrent les infrastructures réseau Google Cloud. Il associe les VPC, le routage et les services réseau managés à la connectivité hybride, au diagnostic et à la sécurité. Google recommande au moins trois ans d’expérience dans le secteur, dont un an de conception et de gestion de solutions Google Cloud ; aucun prérequis formel n’est annoncé.
- Concevoir une architecture VPC résiliente et gérer les sous-réseaux, routes et adresses.
- Configurer la connectivité hybride avec Cloud Interconnect et Cloud VPN.
- Gérer la distribution du trafic avec le load balancing, Cloud DNS et Cloud NAT.
- Surveiller et dépanner les opérations avec les outils d’observabilité et Network Intelligence Center.
- Appliquer les protections réseau, dont Cloud NGFW, VPC Service Controls et Google Cloud Armor.
Source et préparation : fiche Google Cloud Network Engineer et guide d’examen associé. Le sigle PCNE peut servir d’abréviation ; ce n’est pas un code d’examen comparable à AZ-700.
Google Cloud Professional Cloud Security Engineer
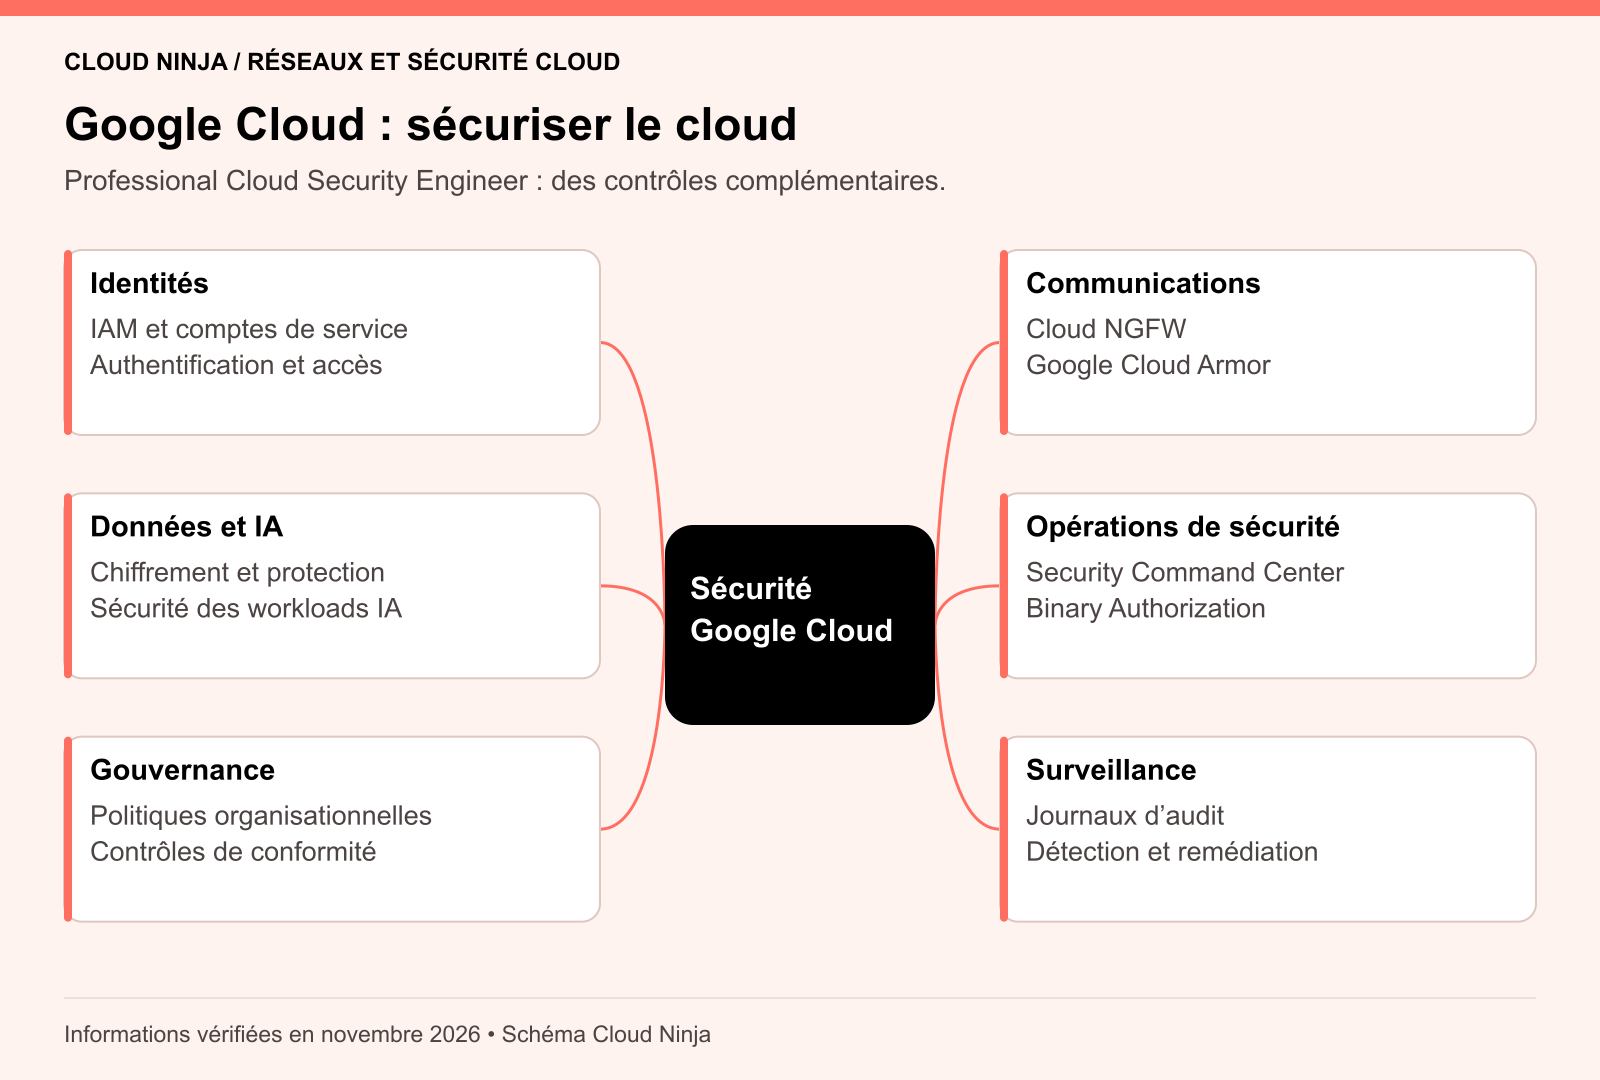
Cette certification vise la conception et l’exploitation de solutions sécurisées sur Google Cloud. Elle couvre les identités, les communications, la protection des données, les opérations et la conformité. La sécurisation des workloads IA et de la chaîne logicielle complète ce périmètre.
- Configurer IAM, les comptes de service et les politiques d’accès.
- Protéger les communications et les périmètres réseau.
- Choisir les contrôles de protection des données et du chiffrement.
- Observer les menaces et automatiser des opérations de sécurité maîtrisées.
- Appliquer les politiques organisationnelles et les contrôles de conformité.
Google n’annonce pas de prérequis formel et recommande au moins trois ans d’expérience dans le secteur, dont plus d’un an de conception et de gestion de solutions Google Cloud. Une certification ne garantit pas à elle seule la conformité réglementaire d’un système. Source : fiche Google Cloud Security Engineer et guide d’examen associé.
Microsoft Certified: Azure Network Engineer Associate (AZ-700)
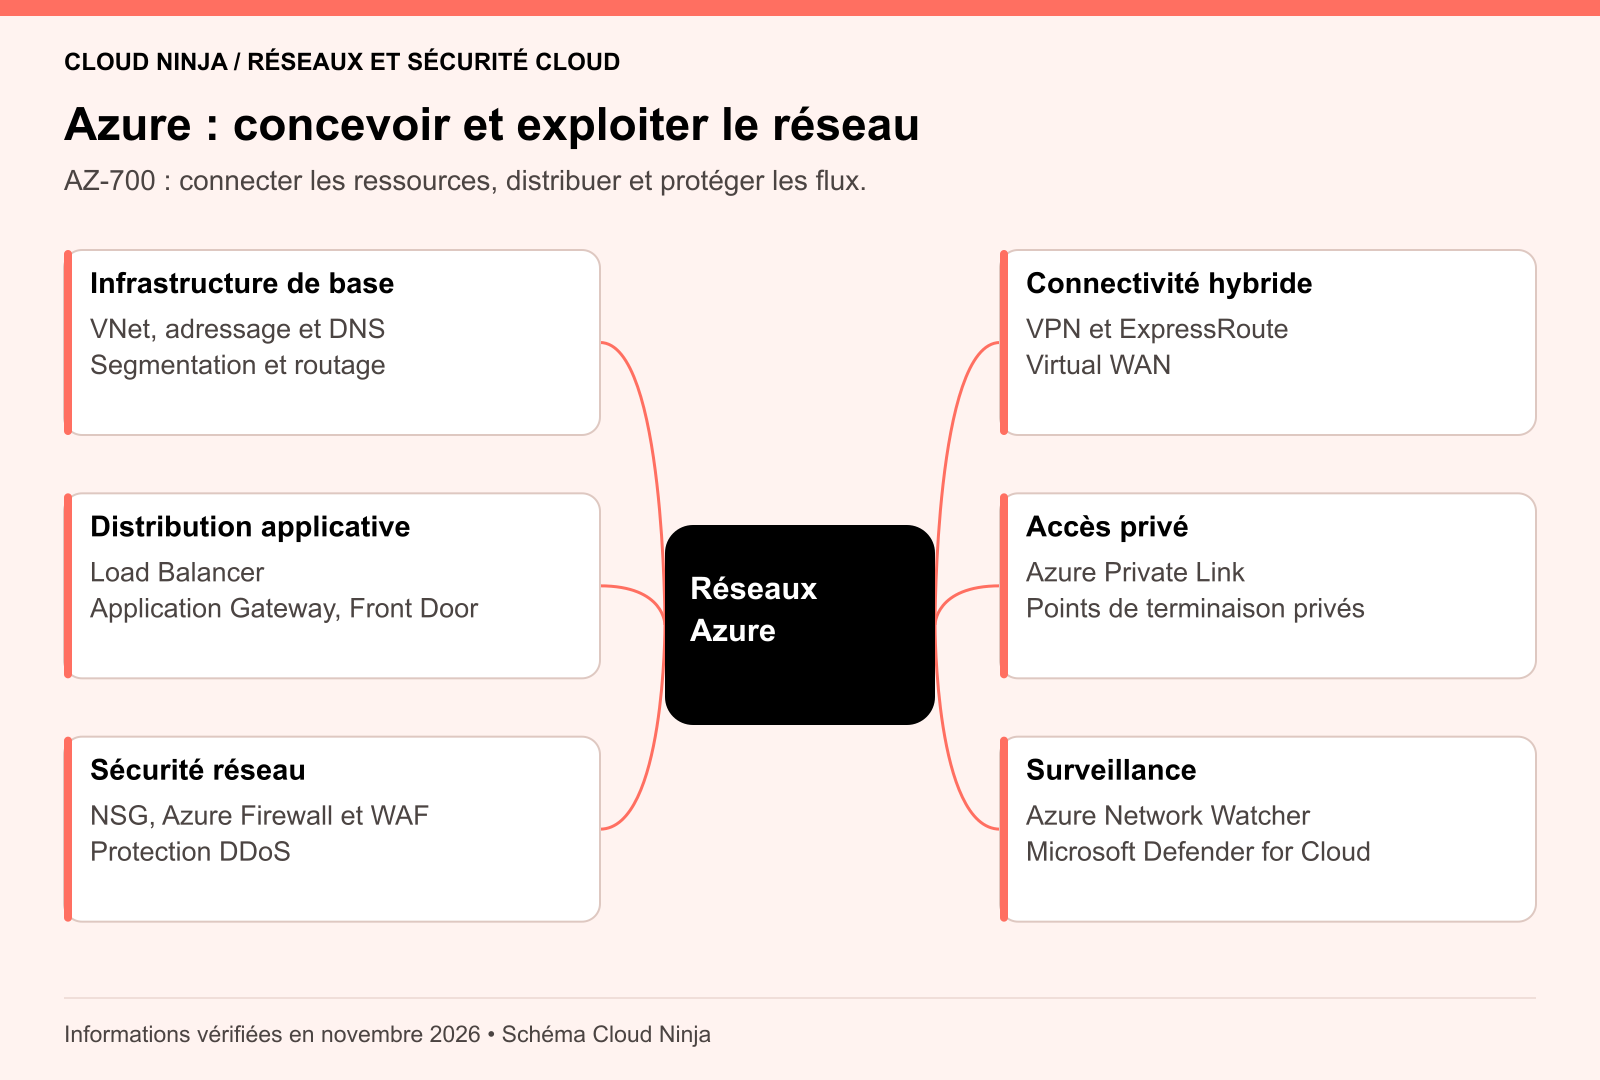
AZ-700 est centré sur les solutions réseau Azure : infrastructure de base, connectivité, distribution applicative, accès privé aux services et sécurité réseau. Une expérience de gestion des ressources Azure et de solides bases en protocoles, résolution de noms et adressage sont attendues.
- Concevoir les VNet, le plan IP, le DNS et le routage.
- Déployer les VPN, ExpressRoute et les architectures Virtual WAN.
- Configurer Load Balancer, Application Gateway et Front Door selon les besoins applicatifs.
- Mettre en œuvre Private Link et les points de terminaison privés.
- Appliquer NSG, Azure Firewall et WAF, puis utiliser Network Watcher pour le diagnostic.
Le programme actuel mentionne aussi l’évaluation des recommandations réseau de Microsoft Defender for Cloud. Sources : fiche de certification et programme AZ-700. La fiche annonce 100 minutes pour l’évaluation.
Microsoft Certified: Cloud and AI Security Engineer Associate (SC-500)
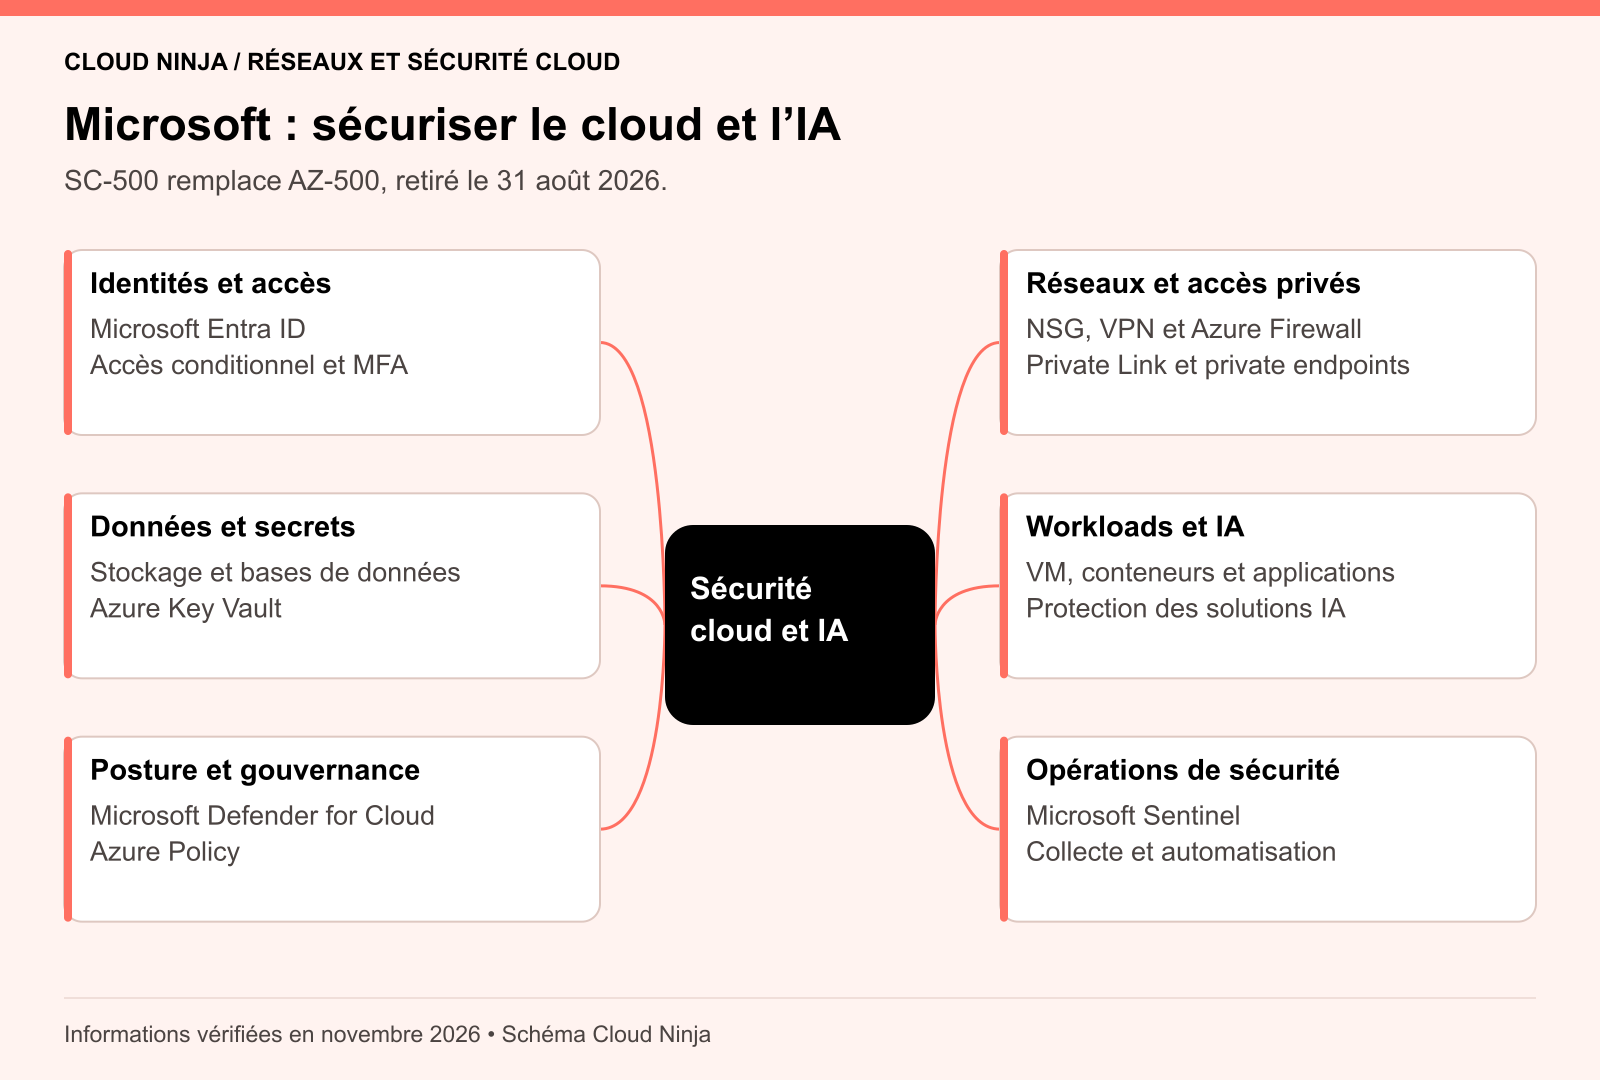
Pour une nouvelle inscription, utilisez SC-500 plutôt qu’AZ-500. Microsoft confirme le remplacement d’Azure Security Engineer Associate, retiré le 31 août 2026. Un titre AZ-500 déjà obtenu conserve sa propre date de validité ; il ne faut pas confondre retrait de l’examen et expiration individuelle.
SC-500 élargit la sécurisation des environnements Azure et hybrides aux solutions d’IA. Il demande de la pratique en administration Azure, ainsi qu’une bonne connaissance de Microsoft Entra ID.
- Gérer les identités, les accès et la gouvernance avec Entra ID, Azure Policy et Key Vault.
- Sécuriser les réseaux, le stockage et les bases de données.
- Protéger le calcul, les applications, les conteneurs et les workloads IA.
- Gérer la posture de sécurité avec Microsoft Defender for Cloud.
- Collecter et exploiter les événements de sécurité, notamment dans Microsoft Sentinel.
Sources : annonce de remplacement, fiche SC-500 et guide SC-500. Le programme actuel doit guider le choix de vos supports.
Examens, langues, budget et validité
Le tableau compare le passage standard, sans aménagement particulier. La durée de l’évaluation ne correspond pas nécessairement à la durée totale du rendez-vous. Les prix AWS et Google sont les références en USD publiées par les fournisseurs ; taxes et tarifs locaux doivent être contrôlés à la réservation. Aucune conversion approximative en euros n’est présentée.
| Certification ou examen | Durée | Questions et format | Prix de référence | Validité initiale |
|---|---|---|---|---|
| AWS ANS-C01 | 170 min | 65 questions ; formats à vérifier dans le guide actuel | 300 USD | 3 ans ; examen retiré après le 31 décembre 2026 |
| AWS SCS-C03 | 170 min | 65 questions ; choix, réponses multiples, classement ou association selon le guide | 300 USD | 3 ans |
| Google Cloud Network Engineer | 120 min | 50 à 60 questions à choix multiples | 200 USD, taxes en sus si applicables | 2 ans |
| Google Cloud Security Engineer | 120 min | 50 à 60 questions à choix multiples | 200 USD, taxes en sus si applicables | 2 ans |
| Microsoft AZ-700 | 100 min | Épreuve surveillée ; composants interactifs possibles | Selon pays ou région de passage | 1 an, renouvelable |
| Microsoft SC-500 | 120 min | Épreuve surveillée ; composants interactifs possibles | Selon pays ou région de passage | 1 an, renouvelable |
Les pages AWS résument le format en choix simples ou multiples, tandis que les guides actuels détaillent d’autres types de réponses. Préparez-vous avec le guide ANS-C01 ou le guide SCS-C03, plutôt qu’avec un ancien tableau de QCM. Les fiches Microsoft ne garantissent ni un nombre fixe de questions ni la présence systématique de labs.
Peut-on passer ces examens en français ?
AZ-700 et SC-500 affichent le français parmi leurs langues. Les deux examens Google Cloud présentés sont proposés en anglais et en japonais. ANS-C01 affiche l’anglais, le japonais, le coréen et le chinois simplifié. SCS-C03 affiche aussi le portugais du Brésil et l’espagnol d’Amérique latine, mais pas le français ; AWS annonce la fin des versions chinoise simplifiée, portugaise et espagnole après le 31 décembre 2026. Les fiches officielles liées dans le tableau permettent de vérifier la langue au moment de réserver.
Prévoir le coût complet et le renouvellement
Ajoutez au prix de l’examen les supports éventuellement payants, les essais et les consommations cloud. Une formation et un passage d’examen sont des achats distincts, sauf offre explicite du fournisseur. Ne considérez pas qu’un compte d’essai couvre automatiquement tous les services utilisés dans un laboratoire.
Google affiche une validité initiale de deux ans et une option de renouvellement via Google Skills avec ses propres conditions et une durée d’un an. Microsoft prévoit un renouvellement annuel gratuit par évaluation en ligne pour ses certifications concernées. Consultez les instructions de renouvellement depuis les fiches officielles ; le retrait annoncé d’ANS-C01 impose de suivre ses dispositions particulières.
Préparer votre certification avec des projets pratiques
Une préparation utile associe chaque objectif du programme à une tâche que vous savez expliquer, réaliser et vérifier. Les projets ci-dessous sont des propositions pédagogiques Cloud Ninja, pas des exercices officiels d’examen.
- Choisissez un fournisseur et une mission. Relevez les technologies utilisées dans votre équipe ou dans quelques offres de votre région. Ne confondez pas la popularité globale d’un cloud et vos possibilités de missions.
- Enregistrez le programme actuel. Notez la version, les domaines et les modalités. Pour ANS-C01, intégrez l’échéance de retrait avant d’engager des frais.
- Construisez un laboratoire limité. Déployez deux réseaux ou sous-réseaux, contrôlez leur connectivité et documentez les règles de filtrage. Configurez un budget et identifiez les ressources à supprimer après l’exercice.
- Provoquez une panne maîtrisée. Modifiez une route, une règle ou la résolution DNS. Observez les journaux et expliquez la différence entre problème de chemin, de filtrage et de nom.
- Conservez une preuve. Gardez le schéma, la configuration ou le code d’infrastructure, les résultats attendus et le retour arrière. Utilisez des questions d’entraînement autorisées et analysez vos erreurs.
Besoin de renforcer le socle réseau ?
Travaillez l’adressage, le routage et le dépannage avec CCNA v1.1 Express. Vous pourrez ensuite appliquer ces bases à votre cloud et suivre les ressources du certificateur choisi.
Pour les ressources spécifiques, partez d’AWS Skill Builder, des parcours Google Cloud liés dans les fiches de certification et de Microsoft Learn. Vérifiez ce qui est inclus : cours, exercices pratiques et examen ne donnent pas forcément les mêmes droits d’accès. Le temps nécessaire dépend de votre point de départ ; aucun calendrier ni score d’entraînement ne garantit la réussite.
Pour compléter le socle réseau, notre comparatif des certifications Juniper aide à distinguer les parcours d’équipements réseau d’une spécialisation sur un cloud public.
Comment valoriser la certification dans votre parcours
Une certification fournit un repère sur les connaissances évaluées par un programme. Pour la rendre utile à un recruteur ou à votre responsable, associez-la à une réalisation : connexion hybride documentée, incident résolu, réduction d’une exposition réseau ou déploiement reproductible. Distinguez une certification obtenue, une préparation en cours et une expérience de production.
Aucune des certifications présentées ne garantit une embauche, une hausse de salaire ou une réussite au premier essai. Pour choisir, comparez les responsabilités visées, votre expérience, les besoins locaux et le budget total. Une spécialisation sécurité complète le réseau ; elle ne dispense pas de comprendre les flux que vous protégez.
Questions fréquentes sur les certifications réseau cloud
Quelle certification choisir pour commencer en réseau cloud ?
Partez du fournisseur que vous pouvez pratiquer. AZ-700 peut être cohérent pour des missions réseau Azure ; sur Google Cloud, examinez les compétences du Network Engineer et l’expérience recommandée. Si les bases IP, DNS et routage sont fragiles, renforcez-les avant de préparer ces programmes.
Faut-il encore préparer AZ-500 ?
Pour un nouvel examen, non : AZ-500 a été retiré le 31 août 2026. Consultez SC-500 et son programme Cloud and AI Security Engineer Associate. Un titre AZ-500 déjà obtenu suit sa propre échéance de validité.
Est-il encore possible de passer ANS-C01 ?
AWS annonce un dernier jour de passage au 31 décembre 2026. Vérifiez les possibilités de réservation et votre niveau réel de préparation. Un titre obtenu avant le retrait reste actif pendant sa durée standard de trois ans.
Faut-il être certifié dans les trois clouds ?
Aucune règle générale ne l’impose. Une première spécialisation que vous pouvez mettre en pratique est souvent un meilleur point de départ. Ajoutez un autre fournisseur lorsque vos missions le justifient, en vérifiant ses différences de réseau, d’identité et d’exploitation.
Votre prochaine étape : choisissez une mission, ouvrez la fiche officielle correspondante et identifiez trois compétences à pratiquer. Vérifiez ensuite la langue, le prix local et la disponibilité de l’examen avant de réserver.
Construire la suite avec Cloud Ninja
Pour progresser sur les fondamentaux réseau, découvrez CCNA v1.1 Express. Pour AWS, Google Cloud ou Microsoft, complétez ce socle avec le programme et les ressources officiels de la certification visée.
Sources : fiches et guides officiels AWS, Google Cloud et Microsoft liés dans chaque section, ainsi que l’enquête Flexera 2026 pour le graphique d’usage. Vérifications effectuées en novembre 2026. Les conseils de parcours et les projets de préparation sont des recommandations éditoriales Cloud Ninja.