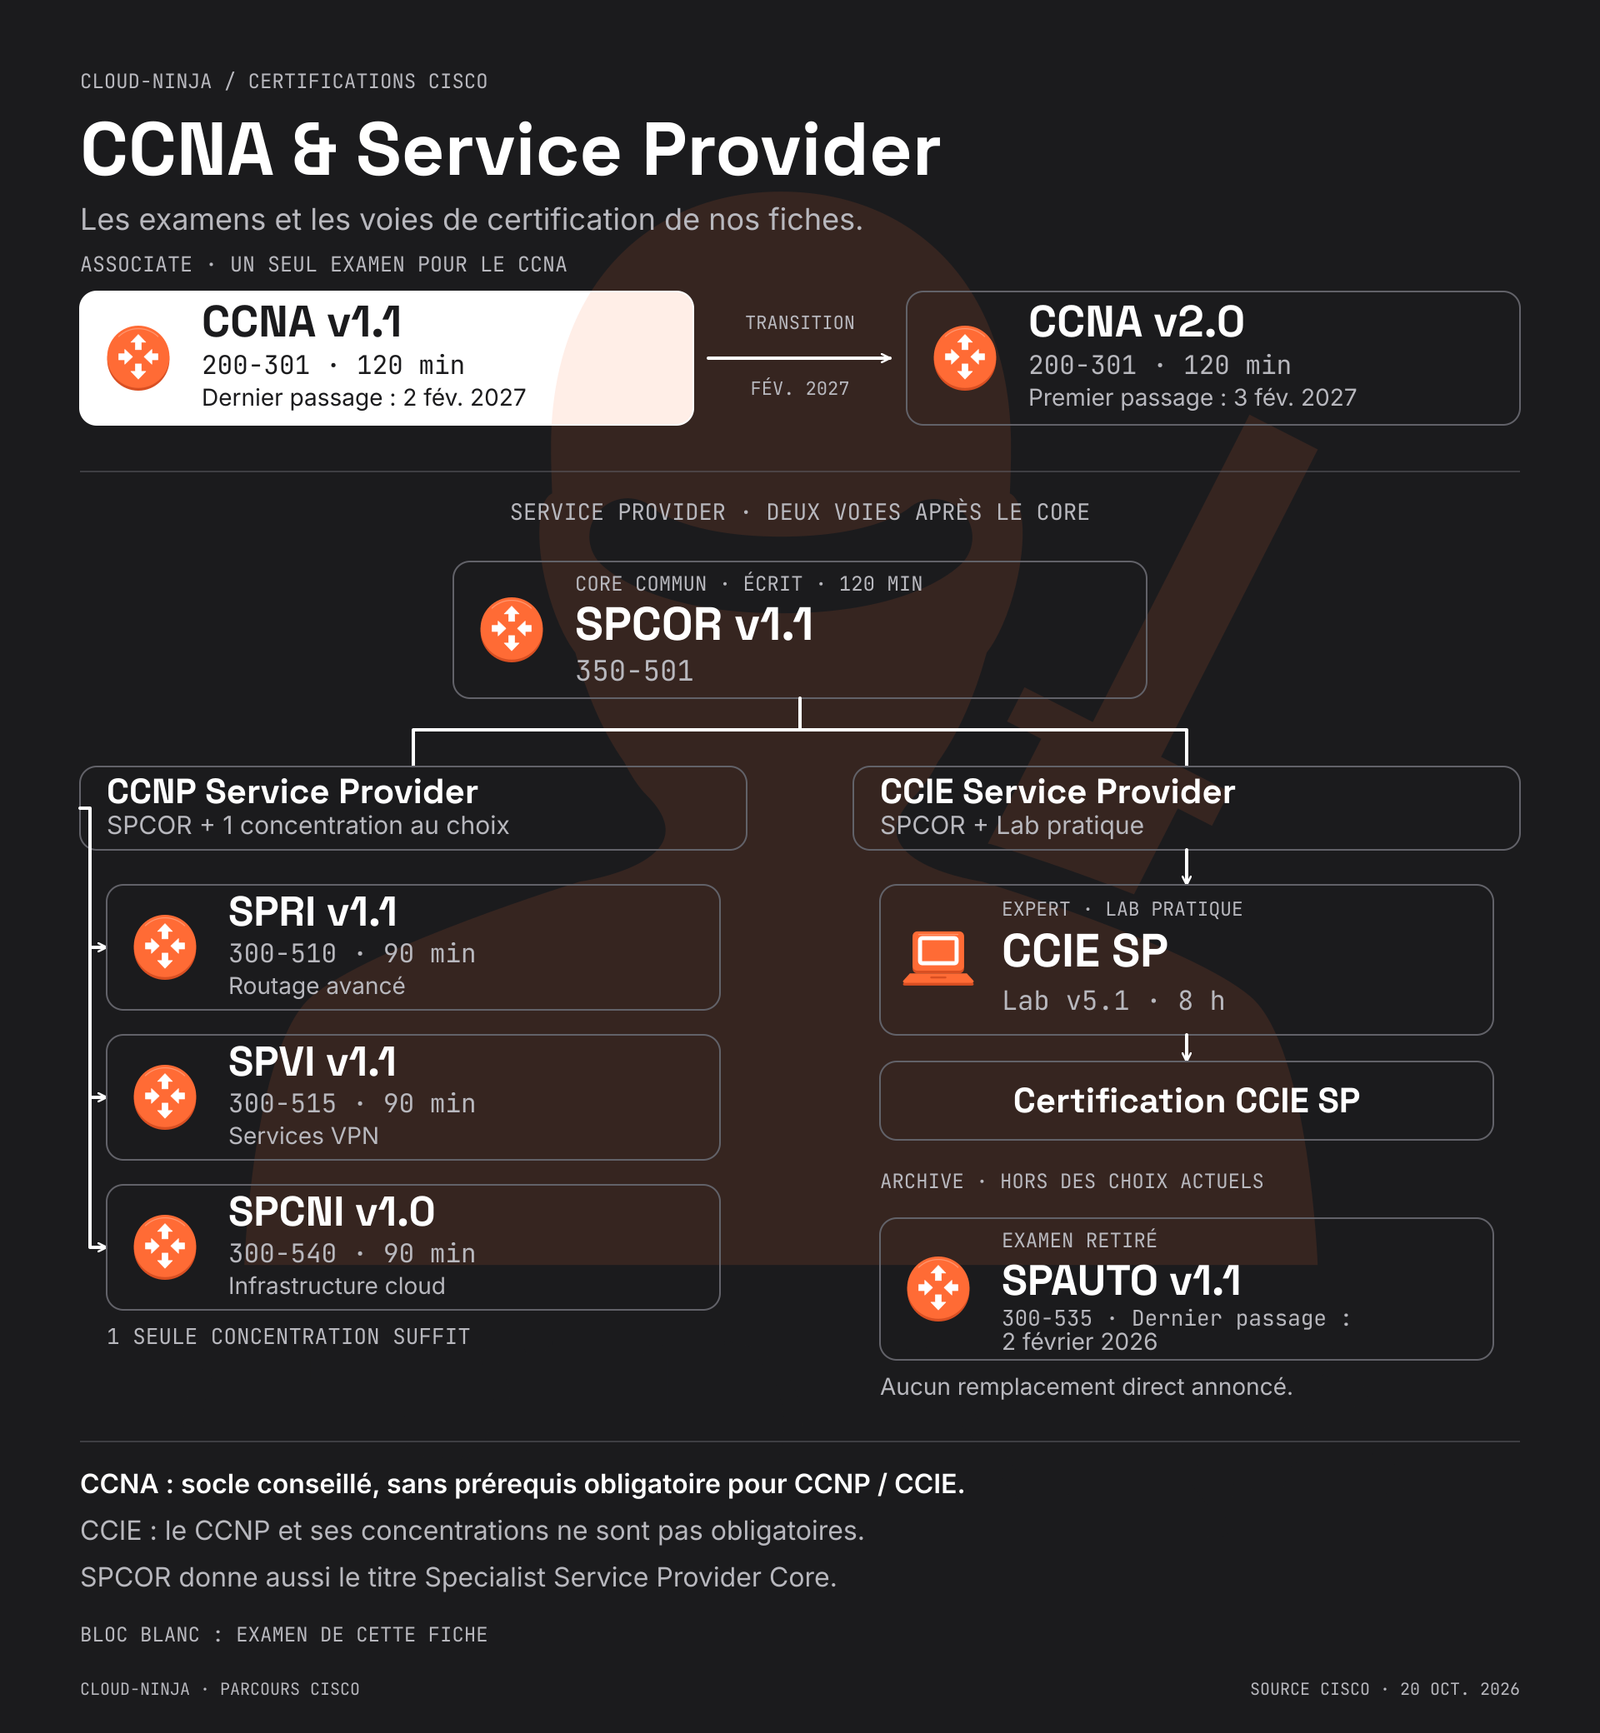
Cette fiche présente le CCNA 200-301 v1.1, disponible jusqu’au 2 février 2027 inclus. Cisco annonce la v2.0 à partir du 3 février 2027 dans son calendrier CCNA. Pour une date ultérieure, consultez la fiche v2.0. Le comparatif v1.1 et v2.0 explique les changements d’objectifs.
Vous préparez le CCNA 200-301 ?
Recevez les informations de lancement de la formation Cloud Ninja. Inscription gratuite à la liste d’attente, sans achat ni engagement.
Rejoindre la liste d’attente CCNAOuverture de la préparation CCNA v1.1 Express le 14 décembre 2026 ; la formation complète CCNA v2.0 arrive au printemps 2027.
Modalités du CCNA v1.1
Selon la fiche d’examen Cisco, l’épreuve dure 120 minutes, coûte 300 USD hors conditions locales et est proposée en anglais ou en japonais. Aucun prérequis formel n’est imposé. Vérifiez les taxes, la devise de règlement et les disponibilités lors de la réservation. Aucun nombre fixe de questions ni score minimal universel n’est garanti dans cette fiche.
Préparer la version que vous allez passer
Le programme v1.1 comporte six domaines : fondamentaux réseau, accès réseau, connectivité IP, services IP, sécurité, automatisation et programmabilité. Les objectifs détaillés figurent plus bas. Servez-vous de leurs verbes pour décider du travail attendu : décrire un mécanisme ne demande pas la même preuve que configurer et vérifier son fonctionnement.
Commencez par un réseau de laboratoire simple : adressage IPv4/IPv6, VLAN, routage et services de base. Conservez une configuration de référence et ajoutez une seule difficulté à la fois. Après chaque exercice, expliquez les états observés et la commande ou le test qui valide le résultat. Ce sont des conseils de préparation Cloud Ninja, pas une promesse de questions réelles d’examen.
Si vous choisissez une date proche de la transition, prévoyez aussi le cas d’une nouvelle tentative. Consultez les règles de réservation et le calendrier Cisco avant de payer. Une durée de préparation ne se déduit pas du seul intitulé « débutant » : elle dépend de vos acquis, de votre disponibilité et de votre pratique régulière.
Utiliser le CCNA dans un projet professionnel
Le CCNA peut servir à structurer des compétences de base et à les présenter lors d’une candidature. Il ne garantit ni poste ni salaire. Comparez les missions proposées, l’expérience demandée et le contexte local ; préparez des exemples de laboratoires et de diagnostics que vous pouvez expliquer. Aucun pourcentage automatique de progression salariale n’est associé ici à la certification.
Pour prolonger vers les opérateurs, utilisez l’annuaire des examens Service Provider. Pour le routage et la commutation d’entreprise, consultez le guide des parcours Enterprise. Le choix d’une suite dépend des activités visées, pas d’une obligation d’enchaîner toutes les certifications.
Programme détaillé de l’examen CCNA v1.1
20% – 1.0 Fondamentaux Réseau
1.1 Expliquer le rôle et la fonction des composants réseau
- 1.1.a Routeurs
- 1.1.b Commutateurs de couche 2 et couche 3
- 1.1.c Pare-feu nouvelle génération et IPS
- 1.1.d Points d’accès
- 1.1.e Contrôleurs
- 1.1.f Points terminaux
- 1.1.g Serveurs
- 1.1.h PoE (Power over Ethernet)
1.2 Décrire les caractéristiques des architectures de topologie réseau
- 1.2.a Deux niveaux
- 1.2.b Trois niveaux
- 1.2.c Spine-leaf
- 1.2.d WAN
- 1.2.e Bureau à domicile/petit bureau (SOHO)
- 1.2.f Sur site et cloud
1.3 Comparer les types d’interfaces physiques et de câblage
- 1.3.a Fibre monomode, fibre multimode, cuivre
- 1.3.b Connexions (média partagé Ethernet et point-à-point)
1.4 Identifier les problèmes d’interface et de câble
(collisions, erreurs, duplex non correspondant, et/ou vitesse)
1.5 Comparer TCP à UDP
1.6 Configurer et vérifier l’adressage IPv4 et le sous-réseau
1.7 Décrire l’adressage IPv4 privé
1.8 Configurer et vérifier l’adressage IPv6 et le préfixe
1.9 Décrire les types d’adresses IPv6
- 1.9.a Unicast (globale, locale unique, et locale de lien)
- 1.9.b Anycast
- 1.9.c Multicast
- 1.9.d EUI 64 modifié
1.10 Vérifier les paramètres IP pour les OS clients
(Windows, Mac OS, Linux)
1.11 Décrire les principes sans fil
- 1.11.a Canaux Wi-Fi non chevauchants
- 1.11.b SSID
- 1.11.c RF (Radiofréquence)
- 1.11.d Chiffrement
1.12 Expliquer les fondamentaux de virtualisation
(virtualisation serveur, conteneurs, et VRF)
1.13 Décrire les concepts de commutation
- 1.13.a Apprentissage et vieillissement MAC
- 1.13.b Commutation de trames
- 1.13.c Inondation de trames
- 1.13.d Table d’adresses MAC
20% – 2.0 Accès Réseau
2.1 Configurer et vérifier les VLAN (plage normale) s’étendant sur plusieurs commutateurs
- 2.1.a Ports d’accès (données et voix)
- 2.1.b VLAN par défaut
- 2.1.c Connectivité InterVLAN
2.2 Configurer et vérifier la connectivité inter-commutateurs
- 2.2.a Ports trunk
- 2.2.b 802.1Q
- 2.2.c VLAN natif
2.3 Configurer et vérifier les protocoles de découverte de couche 2
(Cisco Discovery Protocol et LLDP)
2.4 Configurer et vérifier EtherChannel (couche 2/couche 3) (LACP)
2.5 Interpréter les opérations de base du protocole Rapid PVST+ Spanning Tree
- 2.5.a Port racine, pont racine (primaire/secondaire), et autres noms de ports
- 2.5.b États et rôles des ports
- 2.5.c PortFast
- 2.5.d Root guard, loop guard, filtre BPDU, et garde BPDU
2.6 Décrire les architectures sans fil Cisco et les modes AP
2.7 Décrire les connexions d’infrastructure physique des composants WLAN
(AP, WLC, ports d’accès/trunk, et LAG)
2.8 Décrire l’accès de gestion des équipements réseau
(Telnet, SSH, HTTP, HTTPS, console, TACACS+/RADIUS, et gestion cloud)
2.9 Interpréter la configuration GUI du WLAN sans fil pour la connectivité client
(création WLAN, paramètres de sécurité, profils QoS, et paramètres avancés)
25% – 3.0 Connectivité IP
3.1 Interpréter les composants de la table de routage
- 3.1.a Code de protocole de routage
- 3.1.b Préfixe
- 3.1.c Masque réseau
- 3.1.d Prochain saut
- 3.1.e Distance administrative
- 3.1.f Métrique
- 3.1.g Passerelle de dernier recours
3.2 Déterminer comment un routeur prend une décision de transfert par défaut
- 3.2.a Correspondance de préfixe le plus long
- 3.2.b Distance administrative
- 3.2.c Métrique du protocole de routage
3.3 Configurer et vérifier le routage statique IPv4 et IPv6
- 3.3.a Route par défaut
- 3.3.b Route réseau
- 3.3.c Route hôte
- 3.3.d Statique flottante
3.4 Configurer et vérifier OSPFv2 zone unique
- 3.4.a Adjacences de voisins
- 3.4.b Point-à-point
- 3.4.c Diffusion (sélection DR/BDR)
- 3.4.d ID du routeur
3.5 Décrire l’objectif, les fonctions et concepts des protocoles de redondance de premier saut
10% – 4.0 Services IP
4.1 Configurer et vérifier le NAT source interne utilisant des pools statiques
4.2 Configurer et vérifier NTP fonctionnant en mode client et serveur
4.3 Expliquer le rôle de DHCP et DNS dans le réseau
4.4 Expliquer la fonction de SNMP dans les opérations réseau
4.5 Décrire l’utilisation des fonctionnalités syslog
(y compris les facilités et niveaux de gravité)
4.6 Configurer et vérifier le client et relais DHCP
4.7 Expliquer le comportement de transfert par saut (PHB) pour QoS
- Classification
- Marquage
- Mise en file d’attente
- Congestion
- Policing
- Shaping
4.8 Configurer les équipements réseau pour l’accès distant utilisant SSH
4.9 Décrire les capacités et fonctions de TFTP/FTP dans le réseau
15% – 5.0 Fondamentaux de Sécurité
5.1 Définir les concepts clés de sécurité
- Menaces
- Vulnérabilités
- Exploits
- Techniques d’atténuation
5.2 Décrire les éléments du programme de sécurité
- Sensibilisation des utilisateurs
- Formation
- Contrôle d’accès physique
5.3 Configurer et vérifier le contrôle d’accès aux équipements utilisant des mots de passe locaux
5.4 Décrire les éléments de politique de mot de passe de sécurité
- Gestion
- Complexité
- Alternatives de mot de passe:
- Authentification multifacteur
- Certificats
- Biométrie
5.5 Décrire les VPN d’accès distant et site-à-site IPsec
5.6 Configurer et vérifier les listes de contrôle d’accès
5.7 Configurer et vérifier les fonctionnalités de sécurité de couche 2
- DHCP snooping
- Inspection ARP dynamique
- Sécurité des ports
5.8 Comparer les concepts d’authentification, autorisation, et comptabilité
5.9 Décrire les protocoles de sécurité sans fil (WPA, WPA2, et WPA3)
5.10 Configurer et vérifier WLAN dans l’interface graphique utilisant WPA2 PSK
10% – 6.0 Automatisation et Programmabilité
6.1 Expliquer comment l’automatisation impacte la gestion réseau
6.2 Comparer les réseaux traditionnels avec les réseaux basés sur contrôleur
6.3 Décrire l’architecture définie par logiciel basée sur contrôleur (overlay, underlay, et fabric)
- 6.3.a Séparation du plan de contrôle et du plan de données
- 6.3.b API Northbound et Southbound
6.4 Expliquer l’IA (générative et prédictive) et l’apprentissage automatique dans les opérations réseau
6.5 Décrire les caractéristiques des API basées sur REST
- Types d’authentification
- CRUD
- Verbes HTTP
- Encodage des données
6.6 Reconnaître les capacités des mécanismes de gestion de configuration (Ansible et Terraform)
6.7 Reconnaître les composants des données encodées en JSON
Source du programme Cisco CCNA v1.1 ; présentation indépendante en français
Vous préparez le CCNA 200-301 ?
Recevez les informations de lancement de la formation Cloud Ninja. Inscription gratuite à la liste d’attente, sans achat ni engagement.
Rejoindre la liste d’attente CCNAOuverture de la préparation CCNA v1.1 Express le 14 décembre 2026 ; la formation complète CCNA v2.0 arrive au printemps 2027.


